
在公开数据采集(如电商比价、SEO 排名监控)、QA 自动化回归以及 AI Agent 网页交互中,Cloudflare Turnstile 的出现频率越来越高。它不需要用户做传统的九宫格点选,而是通过浏览器环境挑战在前端生成一段一次性 Token(最长 2048 字符,有效期 300 秒),交由业务后端调用 Cloudflare 的 siteverify 接口核验。
很多开发团队在接入 Cloudflare Turnstile识别 API 时,常遇到一个典型问题:接口顺利返回了 Token,填进表单提交后,目标站依然报错验证失败。
排除掉把整页拦截当成组件处理的情况(如果你还不确定目标站是表单组件还是全屏拦截,建议先阅读《Turnstile 和 5 秒盾有什么区别:从触发位置、凭证到自动化处理一次讲清》),绝大多数“有 Token 却过不去”的原因,都出在渲染模式判断失误、动态上下文参数(如 action、cData)漏传,以及前端回调函数未触发这三个环节。
本文将沿着真实工程链路,拆解从参数提取、任务提交到结果注入的完整闭环。
一、 先看渲染方式:隐式渲染与显式渲染的参数提取差异
Cloudflare 官方提供了两种挂载 Turnstile 组件的方式:隐式渲染(Implicit Rendering)和显式渲染(Explicit Rendering)。在写自动化脚本前,首先要看清目标页面用的是哪一种,因为这直接决定了你去哪里拿参数。
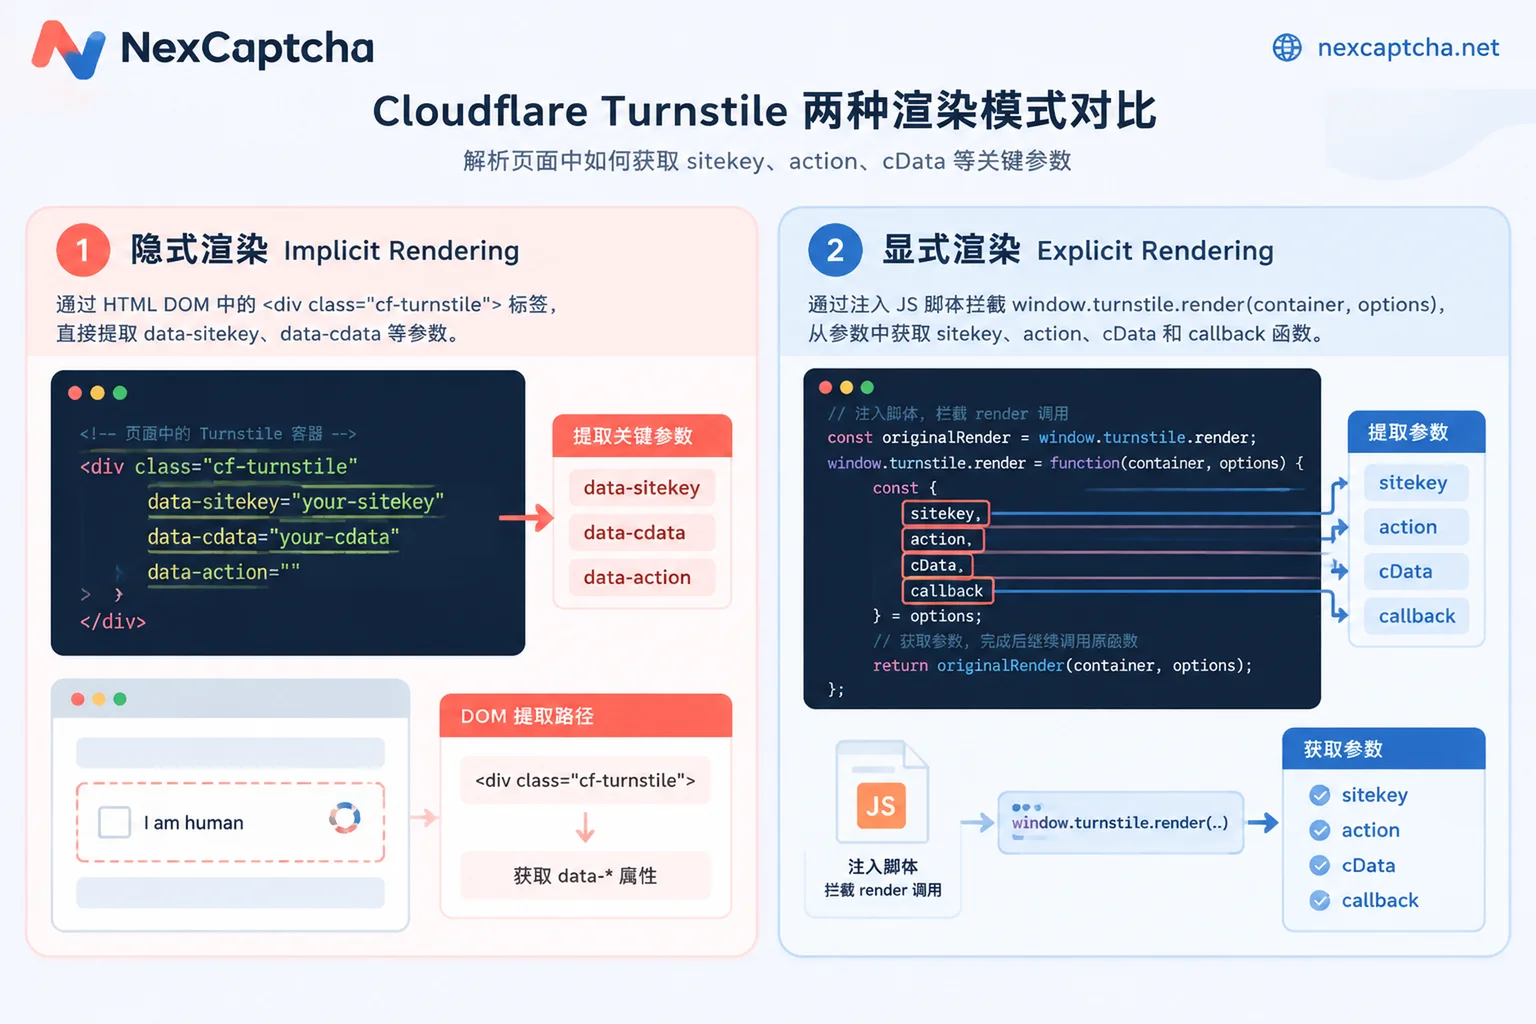
1. 隐式渲染(Implicit Rendering):直接查 DOM 属性
隐式渲染多见于传统静态表单。页面加载完 https://challenges.cloudflare.com/turnstile/v0/api.js 后,脚本会自动扫描带有 cf-turnstile 类名的容器,读取 HTML 上的 data-* 属性来完成初始化。
在开发者工具中检查表单元素,如果能看到类似下面的结构,直接通过选择器读取属性即可:
<div class="cf-turnstile"
     data-sitekey="0x4AAAAAAABUYP0XeMJF0xoy"
     data-action="login"
     data-cdata="session-89757-xyz"
     data-callback="onTurnstileSuccess">
</div>
此时,你需要提取的核心字段就在标签属性里:
data-sitekey:站点的公钥(必填,通常以0x4开头)。data-action与data-cdata:如果标签上有这两个属性,务必原样提取,后面会解释原因。
2. 显式渲染(Explicit Rendering):拦截 turnstile.render 调用
在 React、Vue 等单页应用(SPA)或点击按钮才弹窗的动态表单中,DOM 里往往只有一个空容器(甚至连 data-sitekey 都没有),script 标签通常带有 ?render=explicit 或 ?onload=... 参数。组件是由前端 JS 在特定时机调用 window.turnstile.render(container, options) 动态挂载的。
如果用常规的 DOM 查找去抓参数,很容易扑空或漏掉动态生成的 cData。在 Playwright 或 Puppeteer 等自动化工具中,最稳妥的做法是在页面加载前注入初始化脚本(如 addInitScript 或 evaluateOnNewDocument),Hook turnstile.render 方法,把传入的 options 对象完整截获下来:
// 在页面脚本执行前注入,拦截显式渲染参数与回调函数
(() => {
  let timer = setInterval(() => {
    if (window.turnstile && window.turnstile.render) {
      clearInterval(timer);
      const originalRender = window.turnstile.render;
      window.turnstile.render = function (container, options) {
        window.__interceptedTurnstile = {
          container,
          sitekey: options.sitekey,
          action: options.action || null,
          cData: options.cData || options['cData'] || null,
          chlPageData: options.chlPageData || null,
          callback: options.callback || null
        };
        // 如果不希望页面自己繼續跑验证,可在此直接 return 阻止默认渲染
        // 若需保留原组件外观,则调用 originalRender.apply(this, arguments)
        return originalRender.apply(this, arguments);
      };
    }
  }, 20);
})();关于在无头浏览器中如何更优雅地管理这类注入脚本,可以参考本站的《Puppeteer 验证码接口怎么接:从参数提取、Token 注入到目标站拒绝排查》与《Playwright 验证码测试怎么做:测试密钥、环境隔离与真实验证码联调》。
二、 为什么只传 sitekey 会被目标站拒绝?理解 action 与 cData
很多刚从普通图形验证码或早期 reCAPTCHA 过渡过来的开发者,习惯只往打码接口传 websiteURL 和 websiteKey(即 sitekey)。但在 Turnstile 中,这往往不够。
当目标网站的后端拿着你提交的 Token 去请求 Cloudflare 的 https://challenges.cloudflare.com/turnstile/v0/siteverify 时,Cloudflare 不仅返回 "success": true,还会把生成该 Token 时绑定的 hostname、action 和 cdata 一并返回给业务后端:
action(操作标识):用于区分当前验证发生在“登录(login)”、“结账(checkout)”还是“查询(search)”环节。cData(Custom Data,自定义上下文数据):最大支持 255 个字符。许多安全要求较高的站点会把当前用户的 Session ID、表单指纹、时间戳或随机数塞进cData里。
关键结论: 识别服务本身并不知道目标站业务后端的校验逻辑。如果目标站在前端渲染 Turnstile 时动态下发了与当前会话绑定的 cData,而你在调用识别 API 时漏传了这个值,那么识别出的 Token 虽然能通过 Cloudflare 密码学层面的签名校验,但业务后端在比对返回载荷里的 cdata 与当前 Session 是否一致时,会直接判定请求非法并丢弃。
因此,只要页面(或 turnstile.render 拦截结果)里出现了 action、cData(或 chlPageData),就必须在每次创建识别任务前实时提取并一并传入接口。
三、 接入 NexCaptcha 完成 Turnstile 识别
NexCaptcha 提供了统一的验证码识别 API,支持包括 Cloudflare Turnstile、reCAPTCHA v2/v3/企业版、极验 v3/v4、DataDome、AWS WAF 等在内的主流类型(完整列表可查看官网验证码类型页或控制台产品目录)。
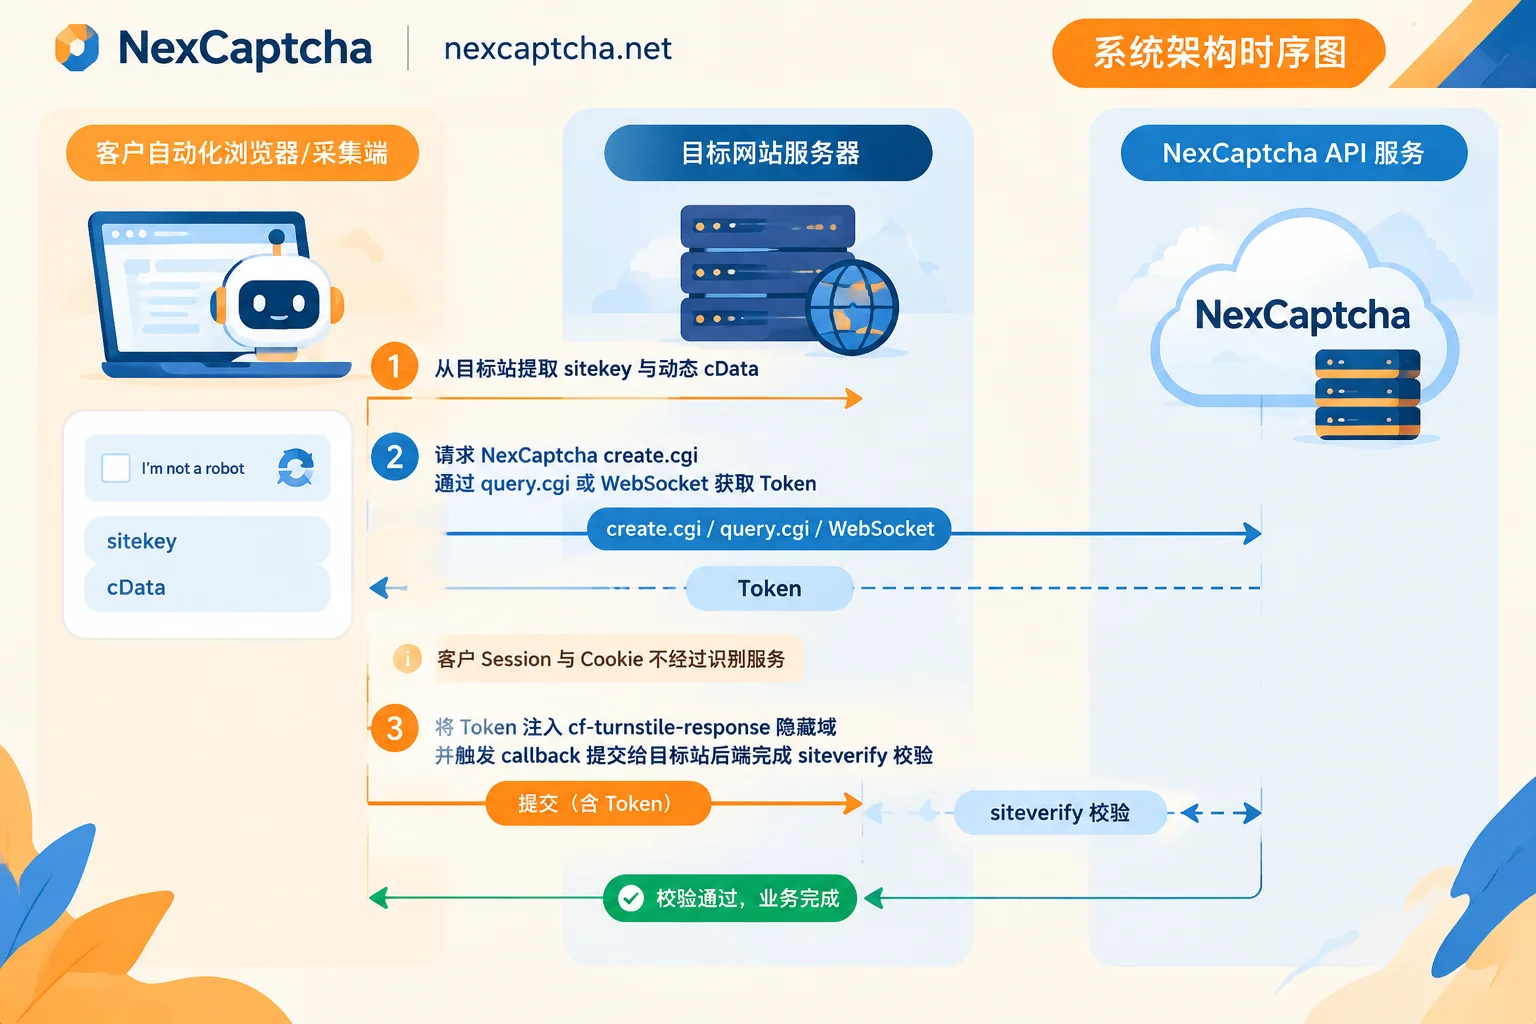
在工程架构上,NexCaptcha 遵循严格的职责解耦:
- 你的目标站请求、业务 Session 和 Cookie 不经过 NexCaptcha 服务器。
- 你只需将提取到的
websiteURL、websiteKey以及可选的上下文参数传给接口,异步取回识别出的 Token。 - 最终由你自己的浏览器实例或 HTTP 会话带着该 Token 提交给目标站。
1. 接口规范与任务生命周期
与市面上传统的 createTask/getTaskResult 格式不同,NexCaptcha 采用统一的 create.cgi 创建任务、通过 query.cgi 轮询结果或使用 WebSocket 实时推送拿回结果(关于这两种取结果方式的取舍,详见《验证码API轮询和回调有什么区别:流程、延迟、部署条件与怎么选》;注意接口采用查询或 WebSocket 推送,不设 HTTP Webhook 回调)。
- 鉴权方式:将 API Key 放在请求头中。
- 参数结构:在请求外层按产品编码(Product Code)指定 Cloudflare Turnstile 类型,并在
adapter对象内部填写该类型的参数。为了方便从 2Captcha、Anti-Captcha 或 CapSolver 等平台迁移的团队,接口文档在每种类型下均标注了对应的通行 task type 名称(如TurnstileTaskProxyless/TurnstileTask),且adapter内部字段沿用了通用的命名习惯(如websiteURL、websiteKey)。 - 代理策略:支持无代理模式(使用服务端代理池),也支持在
adapter中传入你自己的代理 IP,以保证打码出口与你的业务提交出口一致。 - 计费与状态:任务包含“处理中(processing)”、“成功”、“失败”、“过期”四种状态。系统按次扣费,若任务识别失败或超时过期,费用会自动退回账户余额。
2. 在线测试与代码接入参考
在正式写代码前,你可以先在控制台注册获取免费测试额度(无需绑卡),并在 Turnstile 对应的在线测试台填入 API Key 和目标站参数,直观跑通一次真实任务。
以下是使用 Python 调用 create.cgi 与 query.cgi 的流程骨架(具体请求域名、完整产品编码及 adapter 扩展字段名请以官方接口文档为准):
import time
import requests

API_KEY = "YOUR_NEXCAPTCHA_API_KEY"
BASE_URL = "https://app.nexcaptcha.net/openapi"  # 具体端点以官方文档为准

def solve_turnstile(page_url: str, sitekey: str, action: str = None, cdata: str = None):
    headers = {
        "Authorization": f"Bearer {API_KEY}",  # 请对照文档确认 Header 键名格式
        "Content-Type": "application/json"
    }

    # adapter 内部沿用通行字段写法
    adapter_params = {
        "websiteURL": page_url,
        "websiteKey": sitekey,
    }
    if action:
        adapter_params["action"] = action
    if cdata:
        adapter_params["data"] = cdata  # 对应 Turnstile 的 cData 上下文

    payload = {
        "product": "turnstile",  # 请以控制台产品目录及接口文档中的实际编码为准
        "adapter": adapter_params
    }

    # 1. 创建任务 (create.cgi)
    resp = requests.post(f"{BASE_URL}/create.cgi", headers=headers, json=payload, timeout=15)
    resp.raise_for_status()
    task_data = resp.json()
    task_id = task_data.get("taskId")

    # 2. 轮询结果 (query.cgi) —— 高并发场景建议改用文档提供的 WebSocket 推送示例
    for _ in range(30):
        time.sleep(2)
        q_resp = requests.get(
            f"{BASE_URL}/query.cgi",
            headers=headers,
            params={"taskId": task_id},
            timeout=10
        )
        res = q_resp.json()
        status = res.get("status")

        if status == "success":
            return res.get("solution", {}).get("token")
        elif status in ("failed", "expired"):
            raise RuntimeError(f"Turnstile task {status}: {res}")

raise TimeoutError("Polling Turnstile token timed out")如果你更倾向于完整的语言级工程封装,可以进一步阅读《Python 验证码识别 API 接入:任务提交、轮询、异常处理到结果注入》或《Node.js 验证码识别接口怎么接:任务提交、轮询、错误处理与结果注入》。
3. AI 助手与 Agent 团队的快捷方式:托管 MCP 服务
如果你的业务是构建能够自主操作浏览器的 AI Agent(参见《AI Agent 遇到验证码怎么处理:工具边界、会话一致与防死循环设计》),或者习惯在 Cursor、Claude Code、VS Code、Windsurf、Gemini CLI 中编写和调试爬虫脚本,可以直接接入 NexCaptcha 托管 MCP 服务:
- 零本地部署:基于 Streamable HTTP,填入 API Key 即可鉴权。
- 五大内置工具:涵盖查产品列表、查参数模型(无需手动翻文档核对 Turnstile 的
adapter字段)、创建任务、查询任务和查询余额。
四、 拿到 Token 后怎么提交?隐藏域赋值与 Callback 触发
拿到 NexCaptcha 返回的 Token 字符串后,必须在 300 秒(建议控制在 120 秒内) 完成注入并触发提交,且每个 Token 只能被校验一次。
根据目标站前端写法不同,注入分为两步:
1. 填入隐藏表单域
当 Turnstile 与 HTML 表单结合时,会在容器内自动生成名为 cf-turnstile-response 的隐藏 <input>(如果站点开启了 reCAPTCHA 兼容模式,还可能同时存在 g-recaptcha-response)。在浏览器上下文中执行脚本将其赋值:
function injectTurnstileToken(token) {
  // 1. 写入标准隐藏域
  const inputs = document.querySelectorAll(
    'input[name="cf-turnstile-response"], input[name="g-recaptcha-response"], textarea[name="cf-turnstile-response"]'
  );
  inputs.forEach(el => {
    el.value = token;
    el.dispatchEvent(new Event('input', { bubbles: true }));
    el.dispatchEvent(new Event('change', { bubbles: true }));
  });

  // 2. 如果之前通过 Hook 拦截到了显式渲染的 callback 函数,主动调用它
  if (window.__interceptedTurnstile && typeof window.__interceptedTurnstile.callback === 'function') {
    window.__interceptedTurnstile.callback(token);
  }
}
2. 为什么要主动触发 callback?
在现代前端框架(React / Next.js / Vue)中,表单提交往往不是靠传统的 <form action="..."> 刷新页面,而是将 Token 保存在组件的 State(状态)中,并且把“提交”按钮设为 disabled。
只有当 Turnstile 的 callback(token) 被调用时,前端状态机才会把 Token 写入内存并解锁提交按钮。如果你只修改了 DOM 里的 <input name="cf-turnstile-response"> 却没有触发回调,点击提交时发出的数据包里,turnstileToken 字段大概率还是空的。
五、 Token 提交后仍验证失败?四步排查清单
如果在完成上述注入后,目标站依然拒绝请求,可以按以下顺序快速定位(更系统的通用排查框架可参考《验证码 token 返回后验证失败怎么排查:时效、参数、注入、评分与 IP 逐层定位》):
- 核对动态
cData的提取时机:部分网站的cData随每次渲染动态变化。切勿把某一次抓包看到的cData硬编码在代码里,必须在当前页面生命周期内实时拦截、实时送检。 - 检查代理 IP 与
remoteip校验:Cloudflare 的siteverify接口允许目标站后端传入remoteip(访客 IP)进行比对。如果目标站校验严格,建议在调用 NexCaptcha 接口时传入你当前自动化会话所使用的代理 IP,并保持User-Agent一致。 - 检查是否重复提交或超时:Turnstile Token 严格限制单次使用(Single-use)。如果你的前端脚本既在
callback里自动发了一次请求,后面又手动点击了一次提交按钮,第二次请求必然触发timeout-or-duplicate错误。 - 平台迁移中的双跑对账:如果你正在从其他打码平台切换至 NexCaptcha,由于外层接口格式和鉴权方式不同,改写适配器后建议先按小比例流量双跑,对比两边的识别耗时、目标站通过率与真实有效成本,数据完全对齐后再全量切流。
结语与开始测试
处理 Cloudflare Turnstile识别 的核心并不在于复杂的图像破解,而在于前端渲染链路的精准拆解:分清隐式与显式渲染、实时截获 sitekey / action / cData、通过高可用的 API 拿到 Token,再准确回调给前端状态机。
如果你正在为公开数据采集、自动化测试或 AI Agent 寻找稳定、计费透明的验证码识别方案:
- 立即前往 NexCaptcha 注册页面 获取 API Key 与免费测试额度(余额不过期,无月租与最低消费,支持支付宝、微信、USDT 及对公转账,详见价格说明)。
- 查阅 OpenAPI 接口文档 或体验控制台内置的在线测试台。
- 遇到特殊站点参数提取或批量迁移问题,可随时通过 Telegram 客服 (@nextipkf) 与技术团队直接沟通。


