
在公开数据采集(如电商比价、SEO 排名监控)、QA 自动化回归以及 RPA 流程中,滑块验证码(Slider Captcha)是最常见的人机校验形式之一。许多开发团队在接入滑块验证码识别接口后,常常会遇到两类棘手问题:一是接口明明返回了缺口坐标,但脚本拖动滑块后总是差几个像素,无法严丝合缝地拼合;二是滑块位置完全拼对了,松开鼠标却依然提示“验证失败,请重试”。
出现这些问题,通常是因为没有在架构上区分“纯视觉坐标拼图”与“强风控行为校验”,或者忽略了前端 DOM 渲染与原图尺寸之间的换算关系。本文将从工程落地的角度,拆解滑块验证码识别接口的两种接入模式、坐标换算细节以及抗风控回退设计。
一、 滑块验证码的两种接口模式:拿坐标还是拿 Token?
网页上的滑块验证码虽然外观相似(都是拖动滑块填补背景图缺口),但底层的校验逻辑截然不同。在调用 自动化打码接口 前,第一步是判断目标站点的滑块属于哪一类,从而决定走“坐标模式”还是“Token 模式”。
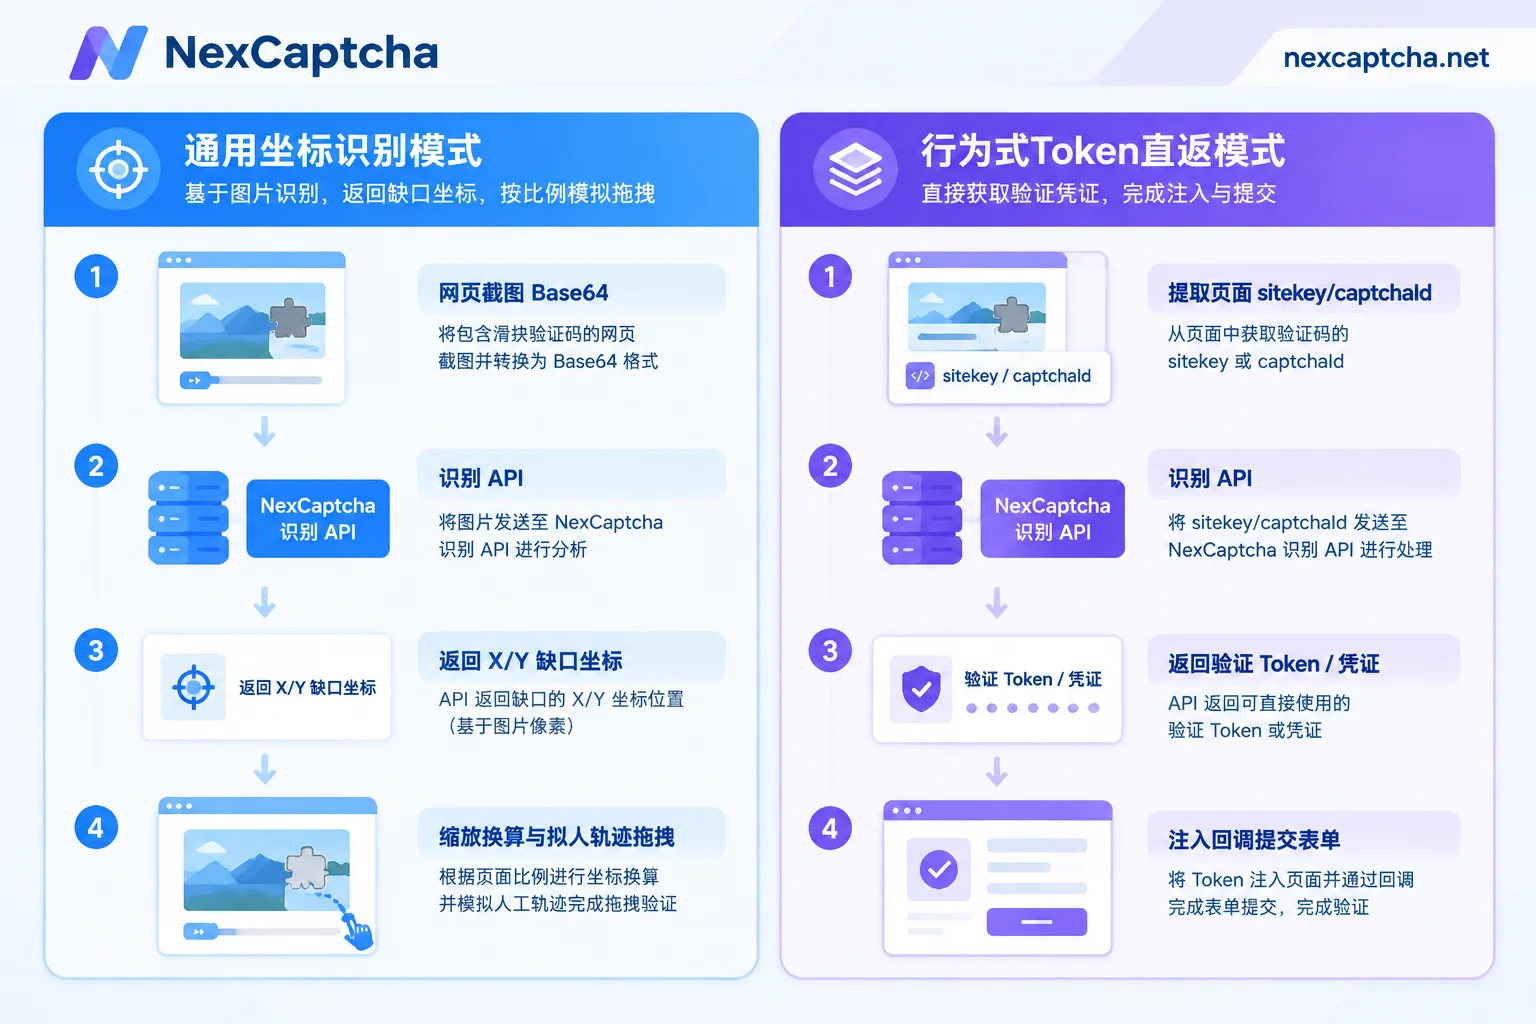
1. 通用坐标识别模式(传入图片 → 返回 X/Y 坐标)
- 适用场景:自研滑块组件、开源前端拼图插件、风控强度中等的常规业务系统。
- 工作流:你的自动化脚本(如 Playwright、Puppeteer 或 Selenium)从页面提取背景图与滑块图(或直接截取验证码区域),转为 Base64 编码传给识别接口(关于图片的编码细节可参考《图形验证码识别 API 怎么接:Base64 规范、参数配置与会话保持》)。接口识别出缺口位置后返回坐标,再由你的脚本控制鼠标模拟拖拽完成验证。
2. 行为式 Token / 凭证直返模式(传入页面参数 → 返回验证凭证)
- 适用场景:极验(GeeTest v3/v4)、腾讯防水墙、网易易盾、阿里云、DataDome、AWS WAF 等成熟的商业行为验证码。
- 为什么不能只靠坐标拖动? 这类验证码的核心不在前端拼图,而在后端的多维行为建模。前端 JS SDK 会采集鼠标按下到释放的完整轨迹数组(Track)、滑动加速度、停留时间、设备指纹(Canvas/WebGL)等上百个维度的数据,加密打包后发往服务端校验。单纯用自动化框架的
dragAndDrop机械滑动,极易被识别为机器行为。 - 工作流:直接在接口中选用对应的产品类型(可在 支持类型页 或 控制台产品目录 查阅),传入页面地址(
websiteURL)及初始化参数(如gt、challenge、captchaId等)。接口直接返回通过验证所需的 Token、验证凭证或 Cookie,你的脚本只需将凭证注入前端回调或随业务表单直接提交即可(针对极验的具体差异,可延伸阅读《极验v3和v4区别:初始化、参数、二次校验与自动化接入的架构差异》)。
二、 坐标模式落地细节:为什么坐标对了却拼不上?
当你使用通用滑块识别接口拿到返回的 x 坐标后,直接将数值传给鼠标移动函数往往会失败。在工程实现上,必须经过以下三步校准:
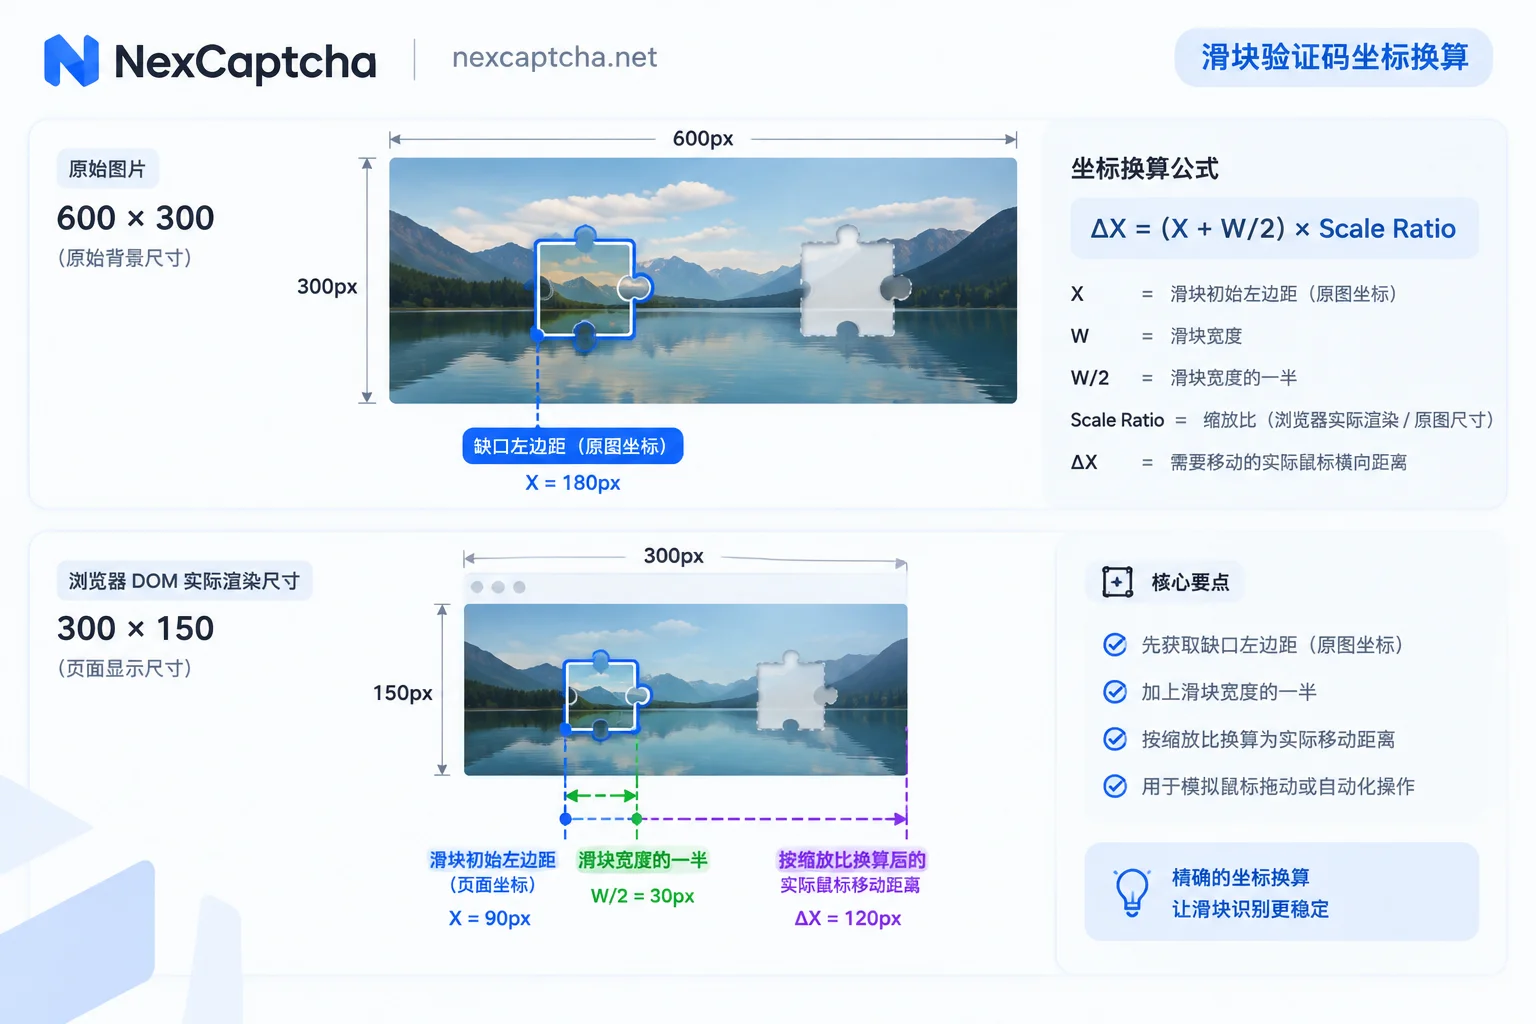
1. 原图尺寸与 DOM 渲染尺寸的缩放比(Scale Ratio)
许多网站下发的验证码背景原图分辨率是 600×300 或 680×390,但在网页前端通过 CSS 被缩放显示为 300×150 或 340×195。
- 如果你是下载原图 URL 传给识别接口,接口返回的坐标是基于原图尺寸计算的。
- 而在浏览器中执行鼠标拖拽时,移动距离必须基于 DOM 元素的实际渲染宽度。
换算公式:
// 获取图片在页面上的实际渲染宽度与原始宽度
const renderWidth = bgElement.clientWidth;
const naturalWidth = bgElement.naturalWidth;
const scale = renderWidth / naturalWidth;

// 实际需要移动的基础距离
const targetX = apiResultX * scale;
2. 扣除滑块初始偏移量与中心点换算
拿到缩放后的坐标后,还要确认两件事:
- 接口返回的是缺口左边缘还是中心点? 若接口返回的是凹槽中心点坐标,而你计算的是滑块左边缘的移动距离,则需要减去滑块宽度的一半(例如
distance = targetX - (sliderWidth / 2))。 - 滑块在画布上有无初始左边距(Initial Offset)? 绝大多数拼图滑块在初始状态下并不是紧贴背景图最左侧(
x = 0)的,通常会距离左边缘5px到15px。因此最终移动距离应当是:最终滑动距离 = 缺口左边缘渲染坐标 - 滑块初始左边缘偏移量。
3. 拟人化拖拽轨迹设计
即便对于中等风控的滑块,瞬移(一步到位)或绝对匀速的直线移动也会触发前端拦截。在通过 Puppeteer 或 Playwright 操控鼠标时(接入细节可参考《Puppeteer 验证码接口怎么接:从参数提取、Token 注入到目标站拒绝排查》),建议加入基础的物理运动特征:
- 变速运动:前 70% 路程加速移动,后 30% 路程减速微调。
- 过冲回退(Overshoot):模拟人类视觉误差,先滑过目标位置
2~4px,停顿100~200ms后再往回拖到准确位置。 - Y 轴微抖动:人在横向拖动鼠标时,Y 轴坐标不可避免会有
±1~2px的随机上下浮动,不应保持死板的y = 0。
三、 NexCaptcha 滑块识别接口接入流程
NexCaptcha 将各类通用滑块与主流厂商的行为式验证码统一到了标准的异步接口体系下,客户自己的业务请求、Session 和 Cookie 均不经过打码服务端,保证了会话的私密性与一致性。
1. 接口调用规范
- 鉴权方式:将获取到的 API Key 放入 HTTP 请求头(Header)中。
- 创建任务(
create.cgi):按 接口文档 选择对应的产品编码,在adapter对象中填入该类型的参数。为了方便从其他平台平滑过渡,文档在每种类型下标注了对应的通行 task type 名称,且adapter内部字段沿用了开发者熟悉的websiteURL、websiteKey等命名习惯。 - 获取结果(
query.cgi或 WebSocket):任务包含处理中、成功、失败、过期等状态。你可以通过query.cgi轮询结果,也可以建立 WebSocket 连接实时接收完成推送,省去高频轮询的开销(若遇到耗时波动,可参考《验证码API超时怎么处理:区分四种超时,再定重试、止损和提交时机》)。
2. Python 接入示例(以创建与查询任务为例)
以下代码展示了通过 HTTP 接口提交任务并轮询结果的骨架逻辑(更多语言细节见《Python 验证码识别 API 接入:任务提交、轮询、异常处理到结果注入》):
import time
import requests

API_KEY = "YOUR_NEXCAPTCHA_API_KEY"
BASE_URL = "https://app.nexcaptcha.net/openapi"

headers = {
    "Authorization": f"Bearer {API_KEY}",
    "Content-Type": "application/json"
}

# 1. 创建滑块识别任务(具体 product 编码与 adapter 字段请对照接口文档)
payload = {
    "product": "YOUR_PRODUCT_CODE",
    "adapter": {
        "websiteURL": "https://example.com/login",
        # 通用滑块可传图片 Base64,行为滑块可传 gt/challenge 或 captchaId 等参数
    }
}

create_resp = requests.post(f"{BASE_URL}/create.cgi", json=payload, headers=headers).json()
task_id = create_resp.get("taskId")

# 2. 轮询查询结果(生产环境也可使用 WebSocket 推送)
result_data = None
for _ in range(30):
    time.sleep(2)
    query_resp = requests.get(f"{BASE_URL}/query.cgi", params={"taskId": task_id}, headers=headers).json()
    status = query_resp.get("status")

    if status == "success":
        result_data = query_resp.get("result")
        break
    elif status in ("failed", "expired"):
        raise RuntimeError(f"任务未成功,状态: {status}")

print("识别结果:", result_data)在线调试提示:在正式写代码前,建议先登录控制台使用内置的在线测试台。每种验证码类型都提供了可视化表单,填入 API Key 即可发起一次真实任务,快速验证参数提取是否正确。
四、 生产环境抗风控:代理一致性与“滑块自动升级”容错
在持续运行的 数据采集、比价与自动化测试场景 中,仅仅跑通单次 demo 是不够的,还需要处理好以下两个生产级边界问题:
1. 代理 IP 与网络出口策略
部分高风控验证码会校验“获取验证码的 IP”与“最终提交业务表单的 IP”是否一致。在调用 NexCaptcha 接口时,部分类型支持可选传入客户自己的代理,部分严格校验的类型则必须传入客户代理;如果不传,默认使用服务端的代理池。若业务端收到 Token 后提交被目标站拒绝,应优先排查两端出口 IP 与 User-Agent 是否保持一致(详见《验证码 token 返回后验证失败怎么排查:时效、参数、注入、评分与 IP 逐层定位》)。
2. 应对“滑块动态升级为点选”的防御机制
现在许多主流行为验证码(如网易易盾、极验等)默认开启了智能动态切换策略:当同一个 IP 或设备指纹在短时间内高频触发验证,或者连续两次滑动轨迹可疑时,前端弹窗会自动从“滑动拼图”无缝升级为“文字点选”、“图标点选”或“推理拼图”。
如果自动化脚本里硬编码了“只找滑块元素”,一旦触发升级就会直接崩溃报错。稳健的工程做法是:
- 多分支特征检测:在触发验证码弹窗后,先通过 DOM 选择器或网络请求拦截判断当前渲染出的具体题型(是滑块、文字点选还是图标点选)。
- 动态路由接口:NexCaptcha 同样支持点选、旋转、图形及各大厂商的复合型验证。脚本可根据检测到的题型,动态切换传入
create.cgi的产品编码与adapter参数,实现自适应回退。 - AI Agent 接入方案:如果你的自动化流程是由大模型驱动的 AI Agent(如使用 Claude Code、Cursor、VS Code 或 Gemini CLI),可以直接接入 NexCaptcha 提供的 托管 MCP 服务。无需本地部署,通过 API Key 鉴权即可让 Agent 自主调用“查产品、查参数模型、创建任务、查任务、查余额”五个工具,灵活应对页面上突发的验证码类型变化(参考《AI Agent 遇到验证码怎么处理:工具边界、会话一致与防死循环设计》)。
五、 成本控制与低风险迁移建议
对于正在评估打码平台或计划从 2Captcha、Anti-Captcha、CapSolver 等平台迁移的技术负责人而言,成本透明度与切换稳定性至关重要:
- 按有效结果计费:NexCaptcha 采用按次扣费模式,只有创建任务扣费,任务失败或过期会自动退回余额;账户余额不过期,无月度订阅费或最低消费门槛,调用量达到阈值后会自动享受阶梯折扣(具体单价与折扣梯度请查阅 价格说明页)。
- 双跑验证平滑切换:由于不同平台的外层请求格式与状态码定义存在差异,迁移时需改写请求外层与鉴权逻辑。建议先在测试环境对齐参数,随后在生产环境按 5%~10% 的小流量比例双跑,对比两边的耗时、通过率与有效千次成本,数据吻合后再全量切换。
如果你正在为自动化项目寻找稳定、响应迅速的滑块验证码识别方案,可以前往 注册页面获取 API Key(注册即送测试额度,无需绑卡),支持支付宝、微信、USDT 及对公转账充值。遇到样本列表之外的定制滑块或接入疑问,也可直接通过 Telegram 客服 发样本询价与技术交流。


