
在浏览器自动化、公开数据采集(如 SEO 排名监测、电商比价)以及 QA 回归测试工程中,Google reCAPTCHA 始终是开发者绕不开的一道关卡。如果你在维护自动化流水线时发现:过去运行稳定的脚本,近期即使成功通过 reCAPTCHA识别API 拿到了格式合法的 Token,提交给目标网站后端时却频繁遭遇 403 Forbidden 或业务层面的“验证失败”,这往往不是因为打码接口本身失效,而是 Google 底层的验证架构已经发生了根本性变化。
随着 Google 在 2025 年底至 2026 年初完成将所有 reCAPTCHA Classic 密钥强制迁移并收编至 Google Cloud 项目(现整合入 Cloud Fraud Defense 体系),传统意义上“v2 只需过图、v3 只看单一分数”的简单校验逻辑正在快速退场。本文将从最新的服务端校验机制切入,探讨如何利用 NexCaptcha 验证码识别 API 服务 应对全面企业化(Enterprise)时代的验证挑战。
一、 2026 架构演进:当所有密钥都进入 Google Cloud
过去,许多开发团队在对接 reCAPTCHA 识别 API 时,习惯于仅靠页面上是否有复选框来区分 v2 和 v3。但在 Google 完成云端迁移后,行业面临三个关键的技术事实:
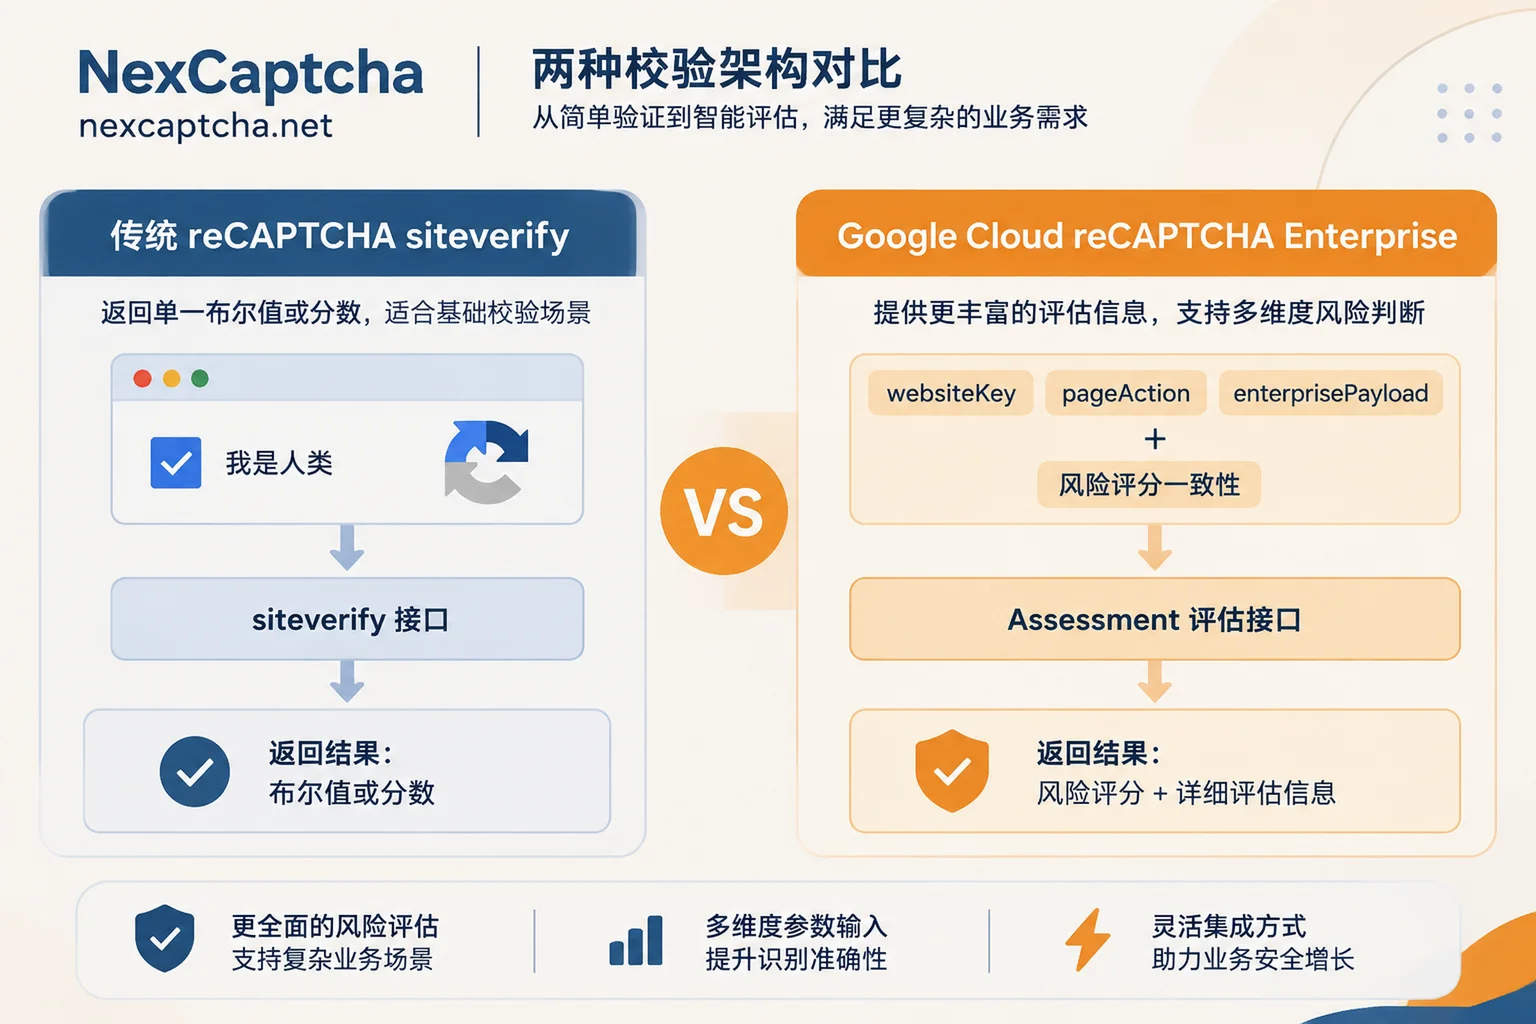
- 校验接口向 Assessment(评估)模型演进:传统的免费版主要依赖后端向
siteverify接口发起简单校验;而在 Google Cloud 体系下,越来越多の中大型站点切换到了projects.assessments.create接口。后端拿到的不再只是一个简单的布尔值或孤立的0.1~0.9分数,而是一个包含tokenProperties(含action、主机名、时间戳)以及细分风险原因码(Reason Codes)的完整 Assessment 资源对象。 - Classic 与 Enterprise 的边界模糊化:即便前端页面加载的依然是兼容旧版的代码,其背后绑定的密钥也已经归属到具体的 Google Cloud 项目中。许多站点借此机会直接将前端脚本升级为
enterprise.js,并启用了更严格的行为上下文比对。 - 多防线混合调度常态化:由于 Google Cloud 对免费评估额度进行了调整,不少站点为了控制账单成本或提升防御纵深,开始在入口处混用 Cloudflare Turnstile、Friendly Captcha 或 AWS WAF,仅在核心结账、查询接口保留 reCAPTCHA Enterprise。
对于自动化工程团队而言,这意味着调用 reCAPTCHA识别API 时,参数提取的颗粒度和会话上下文的一致性要求被提到了前所未有的高度。
二、 为什么 Token 格式合法却依然被拒?三大核心症结拆解
在生产环境中,评估一个打码接口的质量,早已不能只看“接口是否返回了字符串”,而必须看“目标站服务端最终的接受率”。当你的请求在目标站后端遭遇拦截时,通常卡在以下三个环节:
1. 标准流与企业流(Enterprise Flow)错配
很多开发者在采集脚本中写死了 RecaptchaV2TaskProxyless 或标准 RecaptchaV3TaskProxyless。然而,一旦目标站前端通过 enterprise.js 渲染组件,或调用了 grecaptcha.enterprise.execute(),其生成的 Token 签名结构与标准版存在差异。用标准版任务类型去解企业版站点,即使拿回 Token,目标站后端在调用 Google Cloud Assessment API 时也会直接抛出上下文无效错误。
2. pageAction 与动态载荷(Enterprise Payload)缺失
在 reCAPTCHA v3 及 Enterprise 的无感评分模型中,网站所有者会在前端代码中为特定操作绑定 action 标签(例如 login、search_price、submit_order)。
- 当你调用识别 API 时,如果没有传入与前端完全一致的
pageAction参数,接口通常会使用默认值(如verify)。 - 目标站后端在收到 Token 并向 Google 请求评估结果时,会比对返回 JSON 中的
tokenProperties.action是否与当前接口预期的值严格相等。一旦失配,哪怕 Token 评分高达0.9,请求也会被当作伪造流量直接丢弃。 - 此外,部分高防企业版站点会在初始化时注入加密的
s参数(即data-s或enterprisePayload)。漏传该参数会导致生成的 Token 无法通过单次会话校验。
3. 提交链路的网络与会话割裂
reCAPTCHA 的风险评分并非静态生成,它与请求链路强相关。部分类型的验证码任务支持或必须传入客户自己的代理 IP;同时,获取到 Token 后的表单提交动作,必须由客户使用自己的会话(Session/Cookie)在 2 分钟有效期内完成。如果在超时与重试机制上设计不当,将过期 Token 提交给后端,不仅会触发拦截,还会污染当前代理 IP 的信誉度。
三、 NexCaptcha 工程方案:精准识别、异步推送与统一调度
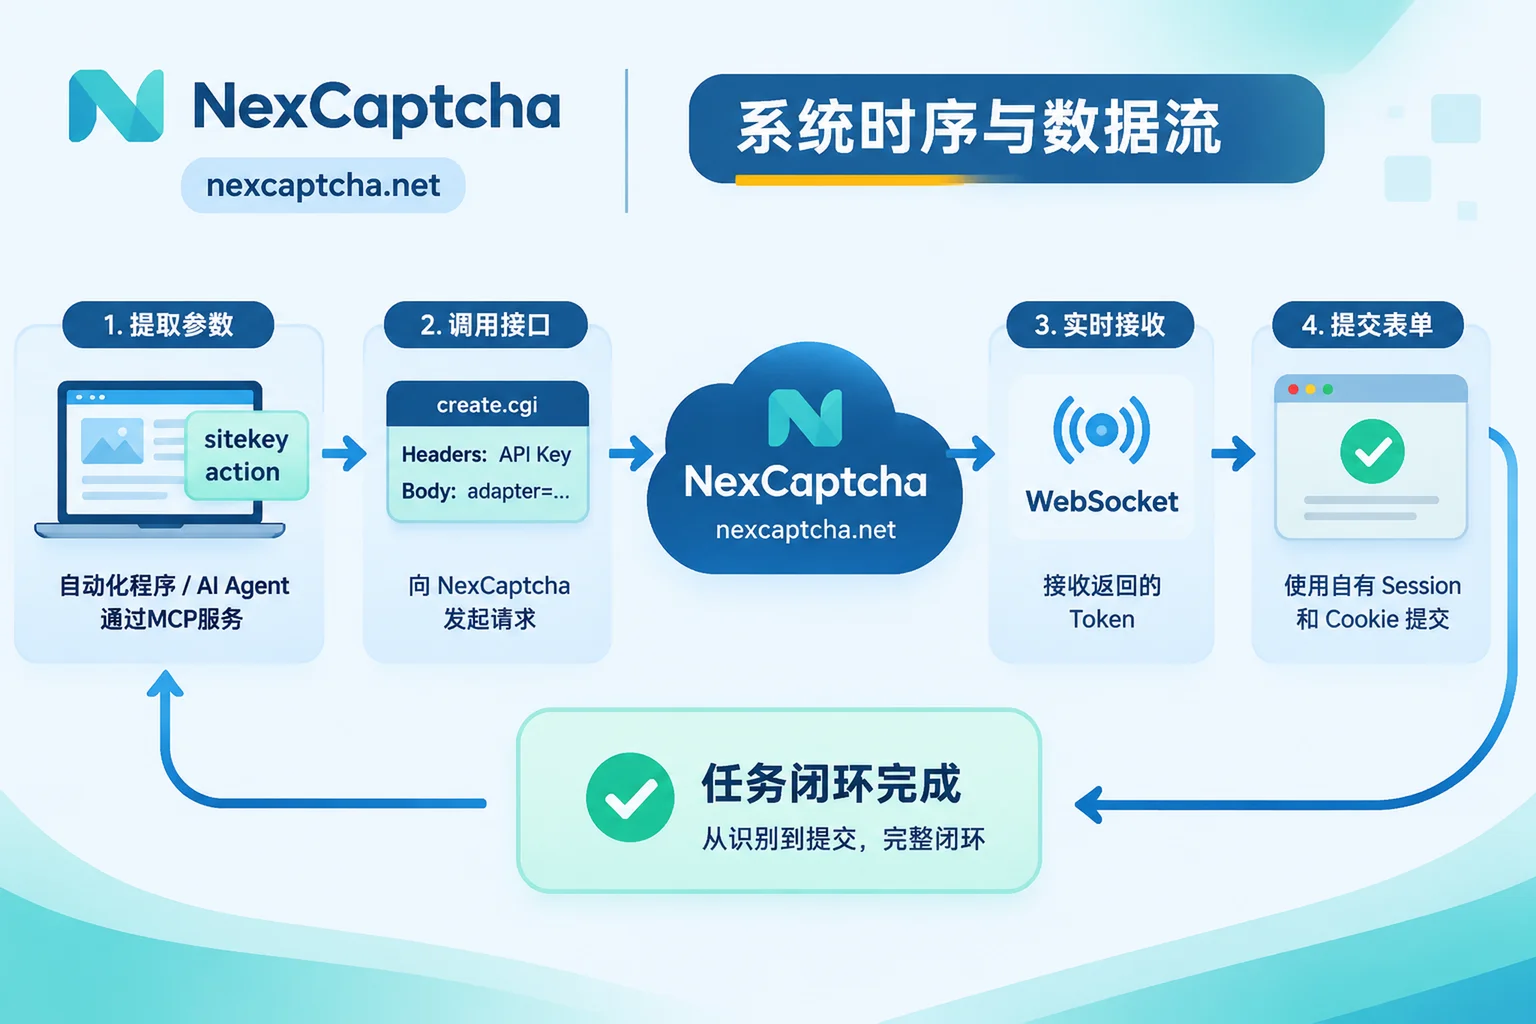
面对日益复杂的验证形态,NexCaptcha 提供了专为开发者与企业团队设计的验证码识别 API 服务,将网页上的 reCAPTCHA v2/v3/企业版(含隐形)以及各类主流验证码交给统一接口处理,返回 Token 供客户在自有会话中提交。
1. 完善的 reCAPTCHA 家族覆盖与在线测试台
NexCaptcha 支持包括 reCAPTCHA v2、v3 及 Enterprise(含 Invisible 隐形模式) 在内的全系类型,同时覆盖 Cloudflare Turnstile、极验 v3/v4、FunCaptcha/Arkose、DataDome、AWS WAF、Imperva 以及图形、滑块、点选等通用类型(完整列表可查阅 官网支持类型页 或 控制台产品目录)。
为了帮开发者在写代码前快速验证参数是否正确,NexCaptcha 控制台为每种验证码类型都配备了在线测试台。你只需填入 API Key,输入从目标网页提取的 websiteURL、websiteKey、pageAction 或企业版参数,就能在页面上直接发起一次真实任务,直观确认参数组合的有效性。
2. 会话隔离与灵活的代理策略
在安全性与架构边界上,NexCaptcha 坚持“只做识别,不碰业务会话”的原则:
- 会话完全自主:客户自己的业务请求、Session 和 Cookie 均不经过 NexCaptcha 服务。接口异步返回识别出的 Token、Cookie、文字或坐标后,由客户随自己的表单或接口提交。
- 灵活代理配置:针对不同风控等级的验证码类型,部分类型支持可选传入客户自己的代理,部分强绑定 IP 的类型则必须传入客户代理;若不传,系统默认使用服务端的代理池完成识别。
3. create.cgi + WebSocket 推送:告别无效轮询等待
传统的打码平台大多采用 createTask 加高频 getTaskResult 轮询的模式,在高并发场景下不仅浪费网络 I/O,还容易因为轮询间隔设置不当而损失宝贵的 Token 存活时间(TTL)。
NexCaptcha 采用清晰的异步架构(详见 接口文档):
- 创建任务:向
create.cgi发起请求,API Key 放在请求头(Header)中进行鉴权,通过产品编码指定验证码类型,并在adapter对象中填入该类型的参数。 - 获取结果:除了使用
query.cgi查询任务状态(分为处理中、成功、失败、过期四种状态)外,强烈建议在生产环境中接入 WebSocket 推送(具体封装方法可参考 Python 异步 httpx 与 WebSocket 联调实战)。一旦识别完成,服务端会立即主动推送结果,最大化保留 Token 的有效时间窗口。
四、 低成本平滑迁移:从传统平台切入 NexCaptcha
对于正在进行 供应商评估与 TCO 成本核算 的技术负责人来说,更换打码平台最担心的往往是改代码带来的回归风险。需要注意的架构事实是:NexCaptcha 的接口采用 create.cgi / query.cgi 结构,并非 createTask / getTaskResult 格式,因此来自 2Captcha、Anti-Captcha 等平台的现有代码不能仅靠替换域名来迁移。
但为了把改造成本降到最低,NexCaptcha 在接口设计上做了高度的语义对齐:
- 通行命名对照:在 OpenAPI 接口文档 的每种产品类型下,都明确标注了对应的行业通行
task type名称(例如RecaptchaV2TaskProxyless、RecaptchaV3TaskProxyless等)。 - Adapter 字段直接复用:请求体内部
adapter对象的字段命名,直接沿用了开发者熟悉的createTask体系写法(如websiteURL、websiteKey、pageAction、minScore等)。
推荐的迁移工程实践:
在从 2Captcha 或 Anti-Captcha 迁移时,你只需要改写最外层的 HTTP 请求路由、将 API Key 移至请求头,并适配状态码解析逻辑,底层的参数提取代码几乎无需改动。建议在上线初期采用按流量比例双跑(Canary Routing)的策略:分流 10%~20% 的任务到 NexCaptcha,对比双方的首包耗时、目标站最终通过率及有效账单消耗,数据核对无误后再全量切换。
五、 赋能 AI Agent:通过托管 MCP 服务直接调用识别能力
进入 2026 年,越来越多的数据采集与端到端测试任务正由基于大语言模型的 AI Agent(智能体)接管。正如我们在 为什么多模态视觉(VLM)搞不定无感风控 中所分析的,面对 reCAPTCHA v3 或 Enterprise 这种根本没有视觉拼图、纯靠前端 JS 环境指纹与行为评分的护盾,依赖截图识别的视觉大模型完全无能为力。
为了让 AI 助手能够标准化地处理验证码,NexCaptcha 提供了开箱即用的 托管 MCP(Model Context Protocol)服务:
- 零本地部署:无需在本地拉起繁琐的中间件,直接通过 Streamable HTTP 接入,使用 API Key 鉴权。
- 五大原子工具:内置查产品、查参数模型、创建任务、查任务、查余额五个标准工具。Agent 遇到拦截时,可先自动查询对应验证码所需的参数模型,提取页面特征后创建识别任务。
- 主流客户端即配即用:官方页面直接提供了 Claude Code、Claude Desktop、Cursor、Codex、VS Code 以及 Gemini CLI 的标准配置写法,其他支持 Streamable HTTP 的 Agent 框架也能无缝对接。
- 计费透明安全:在五个 MCP 工具中,只有“创建任务”会触发扣费,查询产品目录、参数模型、任务状态与账户余额均完全免费;且当任务识别失败或超时过期时,系统会自动将费用退回余额。
六、 计费准则、合规边界与快速上手
在商业模式上,NexCaptcha 致力于为开发团队提供可预测、无隐性绑定的计费体验(详情见 价格说明页):
- 按次计费,失败退款:严格按成功创建的任务计费,任务失败或过期自动退回余额;
- 零门槛长效余额:无月度订阅费、无最低消费限制,账户余额永不过期,且当用量跨过指定阈值时自动触发阶梯打折;
- 便捷支付与测试:采用美元计价,原生支持支付宝、微信、USDT 及对公转账;新用户 注册账号 即送测试额度,无需绑定信用卡即可开始真实联调。
合规与安全声明:NexCaptcha 专为合法的浏览器自动化、QA 回归测试、AI Agent 及公开商业数据采集(如 SEO 监控、公开价格比对,参见 行业解决方案)提供技术支持。平台严禁将 API 用于撞库、盗号、批量注册、发送垃圾信息、规避封禁、支付欺诈以及绕过付费墙或 DRM 等违规行为;一经发现,违规密钥将直接停用且不予退款。
如果你的团队正在为 Google Cloud 迁移后的 reCAPTCHA Enterprise 低分拦截而困扰,或者遇到了列表之外的长尾验证码类型,欢迎直接 注册获取 API Key 在控制台测试台进行实测,也可以发送样本通过官方 Telegram 客服(@nextipkf)与我们的工程团队沟通询价。


