
对于长期维护公开数据采集(如 SEO 排名监控、电商公开比价)、QA 自动化回归测试或 AI Agent 工作流的研发团队而言,2Captcha 往往是项目初期最早接入的打码服务之一。依靠庞大的人工众包网络,它在早期解决了“有没有接口可用”的问题。
但随着业务向高并发、低延迟演进,加上目标站点大量升级至 Cloudflare Turnstile、极验 v4、reCAPTCHA 企业版以及 DataDome 等动态风控体系,许多技术负责人和架构师开始立项寻找更契合现代工程架构的 2Captcha替代方案。
本站此前曾探讨过Anti-Captcha 迁移怎么做、CapSolver 替代方案怎么选以及超级鹰替代方案怎么选。本文将跳过泛泛的名单罗列,直接从 2Captcha 现有用户的工程痛点出发,拆解如何从“众包长延迟 + 频繁轮询”的传统模式,平滑演进到支持 WebSocket 主动推送、保留核心参数写法且原生适配 AI Agent 的新一代验证码识别架构。
一、为什么工程团队开始评估 2Captcha 替代方案?
在实际的架构审视中,团队决定引入备用平台或替换 2Captcha,通常不是因为单一的价格因素,而是以下四个维度的工程瓶颈叠加所致:
1. 人工众包带来的长尾延迟与 Token 过期风险
2Captcha 的核心底座高度依赖人工识别队列。在常规图形验证码上这或许够用,但在面对高时效性的 Token 类验证码(如 reCAPTCHA、Turnstile、FunCaptcha)时,人工队列的响应时间往往在 10 到 30 秒甚至更久。这不仅会拖慢 Playwright/Puppeteer 实例的周转率、显著增加无头浏览器的内存驻留成本,还极易触发验证码API超时或导致拿回的 Token 因耗时过长在提交时已临近失效窗口。
2. 新老两套 API 协议并存的代码技术债
不少运行多年的采集或测试项目,代码库里同时混杂着 2Captcha 早期的 in.php / res.php 表单接口和后期的 API v2(createTask / getTaskResult)。随着团队人员更迭,维护两套鉴权、两套状态码解析逻辑的成本越来越高,趁着架构重构统一收敛为规范的现代接口成为刚需。
3. 高并发轮询(Polling)与回调网络配置的矛盾
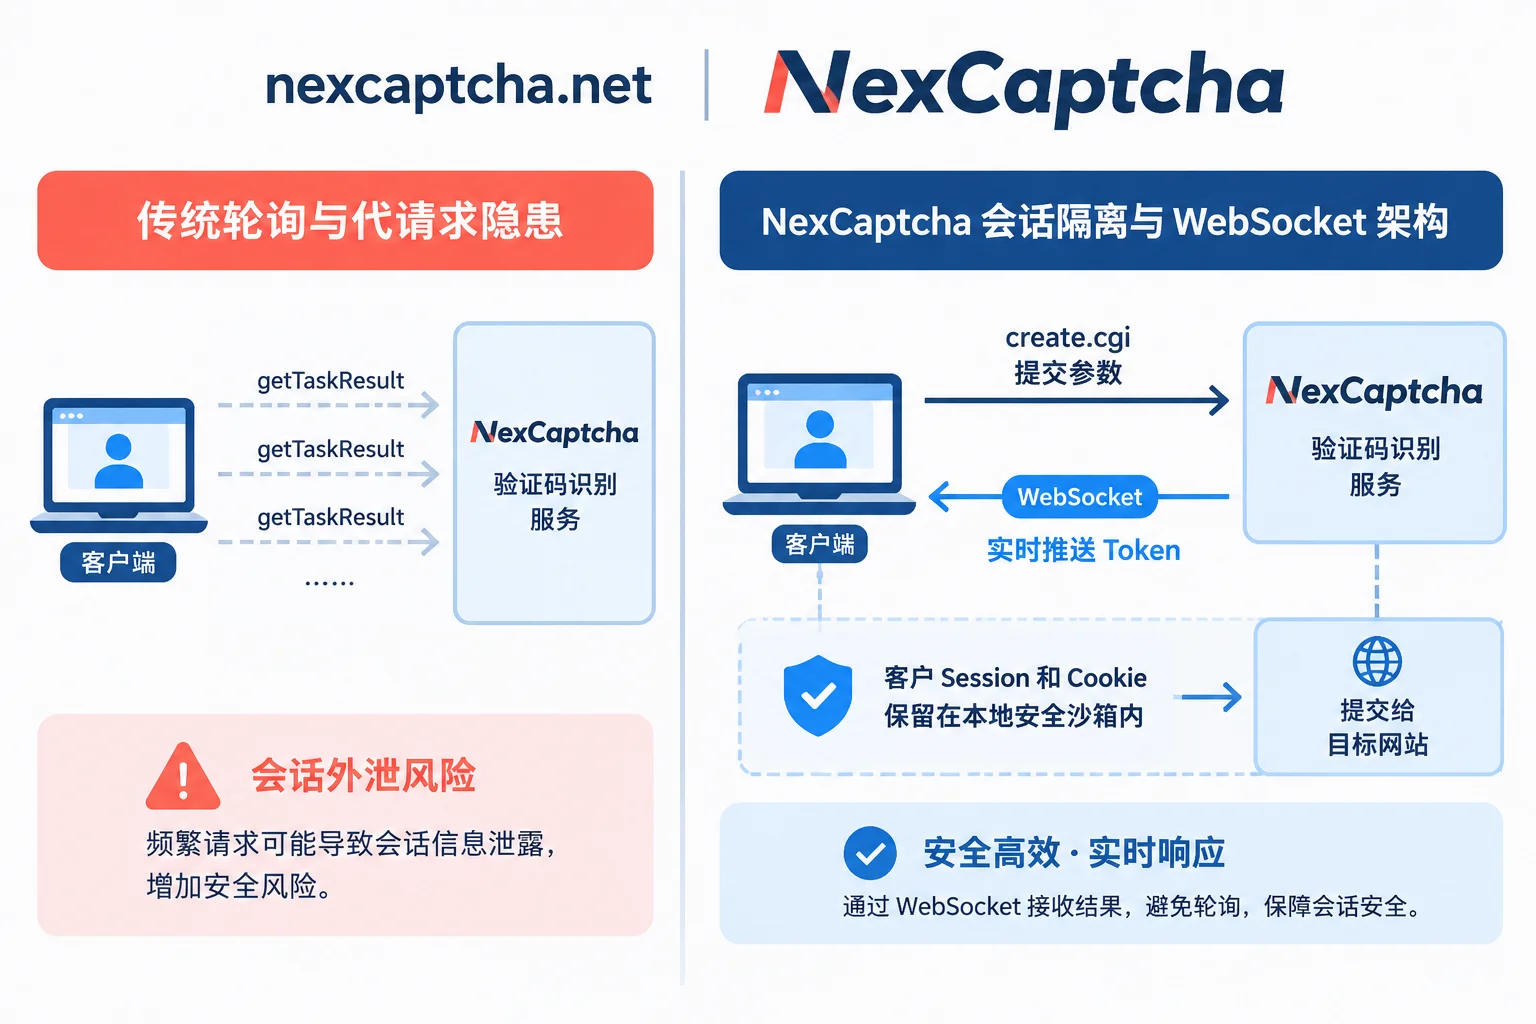
在获取识别结果时,传统的 getTaskResult 轮询模式需要客户端不断发起 HTTP 请求;当并发任务达到数千级别时,无效的“处理中”轮询会消耗大量本地连接池资源。而如果采用传统的 Webhook(HTTP 回调)模式,又要求客户端具备公网可访问的固定 IP 或配置复杂的内网穿透与防火墙白名单,这对于跑在动态容器、CI/CD 临时节点或本地开发机上的脚本极不友好。
4. AI Agent 时代的接入断层
随着团队开始使用 Claude Code、Cursor 或自研 AI Agent 编写和执行自动化任务,传统的 REST API 需要人工编写大量胶水代码才能封装为大模型工具,缺乏开箱即用的标准化协议支持。
二、新架构选型:评估替代方案的四个硬指标
在对比和测试 2Captcha替代方案 时,建议技术负责人和采购团队围绕以下四个核心维度建立评估基准(可结合打码平台费用对比与验证码API成功率怎么算中的核算模型):
| 评估维度 | 传统众包与老式接口痛点 | 现代自动化架构需求(以 NexCaptcha 为例) |
|---|---|---|
| 覆盖广度与会话安全 | 部分新型 WAF 挑战响应慢;部分代请求方案要求托管会话 | 覆盖 reCAPTCHA v2/v3/企业版、Turnstile、极验 v3/v4、DataDome、AWS WAF、Imperva、腾讯、易盾、阿里云等主流及通用类型;客户自己的请求、session 和 cookie 不经过服务端,仅拿回 token、cookie、文字或坐标由客户自行提交 |
| 结果获取机制 | 依赖高频 HTTP 轮询或需要公网暴露端口的 Webhook | 除 query.cgi 查询外,原生提供 WebSocket 结果推送,由客户端主动建连,无需公网 IP 即可实时接收完成通知 |
| 迁移改造成本 | 字段命名各异,切换平台需要重写所有参数提取逻辑 | 接口文档标注通行 task type 名,adapter 内部字段沿用 createTask 体系写法(如 websiteURL、websiteKey),只需改写请求外层与鉴权 |
| 计费与财务合规 | 跨国支付渠道单一,失败任务争议处理繁琐 | 按次扣费,任务失败或过期自动退回余额;无订阅费与最低消费,余额不过期;支持支付宝、微信、USDT 及对公转账 |
三、接口对照实战:从 2Captcha 迁移到 NexCaptcha 要改什么?
很多开发者在评估迁移工作量时,最担心的是“是不是要把爬虫或测试脚本里提取参数的逻辑全部重写?”
首先需要明确的是:NexCaptcha 的接口不是 createTask / getTaskResult 格式,因此 2Captcha 的现有代码不能只靠替换域名来迁移。 同时,NexCaptcha 目前不提供已核实可安装的官方 SDK,也不使用 HTTP Webhook 回调,而是直接通过标准 HTTP 接口与 WebSocket 推送进行交互。
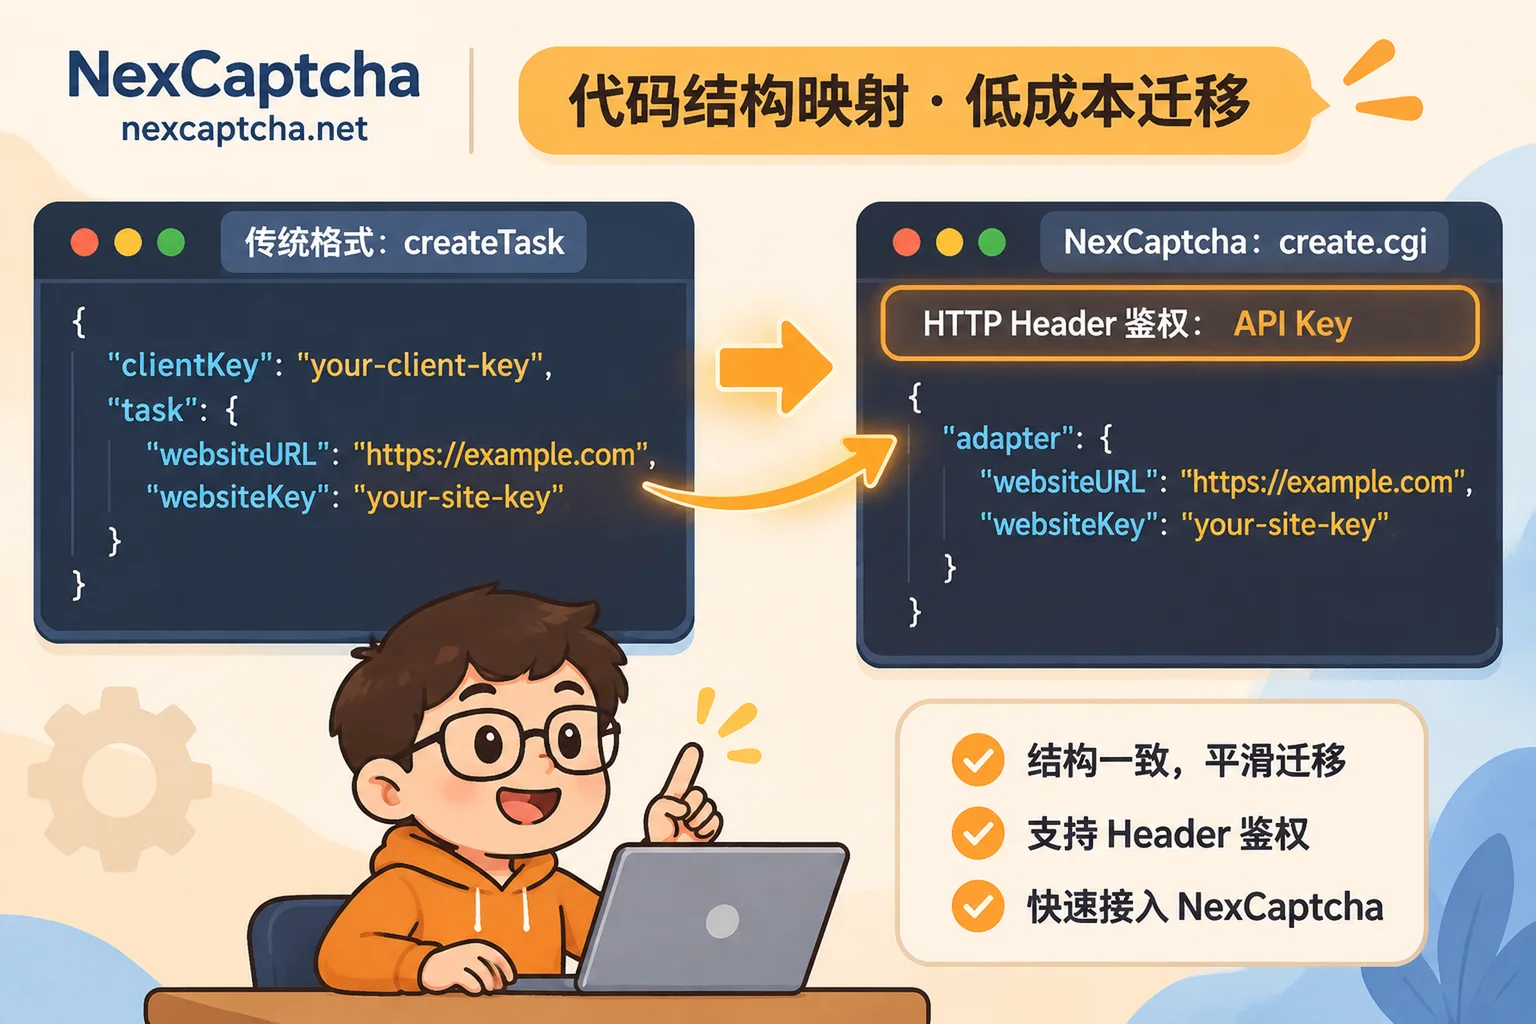
但为了最大限度降低迁移成本,NexCaptcha 在设计自动化打码接口时做了一层精巧的兼容:在每种类型的接口文档下都明确标注了对应的通行 task type 名称(例如 RecaptchaV2TaskProxyless),并且请求体 adapter 对象里的核心业务字段,直接沿用了 createTask 体系的命名规范(如 websiteURL、websiteKey)。
这意味着,你原有的页面参数提取代码几乎不用动,只需要修改请求外层结构、鉴权方式与结果获取通道。
1. 请求外层与鉴权改造对照
以常见的无代理模式 reCAPTCHA v2(对应通行名称 RecaptchaV2TaskProxyless)为例:
- 原 2Captcha API v2 写法:将
clientKey放在 JSON 请求体内部,通过task.type区分类型,发送至/createTask。 - NexCaptcha 写法:将 API Key 放在 HTTP 请求头(Header)中进行鉴权,端点统一为
create.cgi;外层通过产品编码选择对应类型,而原本task里的websiteURL、websiteKey等参数原封不动地放入adapter字段中(具体产品编码与请求头字段名请以接口文档为准)。
# 架构改造示意:保留原有的参数提取字典,仅替换外层调度函数
captcha_params = {
    "websiteURL": "https://example.com/login",
    "websiteKey": "6Le-wvkSAAAAAPBMRTvw0Q4Muexq9bi0DJwx_mJ-"
}

# 迁移前(2Captcha v2 结构示意):
# payload = {"clientKey": "YOUR_KEY", "task": {"type": "RecaptchaV2TaskProxyless", **captcha_params}}

# 迁移后(NexCaptcha create.cgi 结构示意,具体编码以官方文档为准):
# API Key 移至请求头,业务参数直接塞入 adapter
headers = {
    "Content-Type": "application/json",
    "Authorization": "YOUR_NEXCAPTCHA_API_KEY" # 具体鉴权头格式请参考接口文档
}
payload = {
    "product_code": "RECAPTCHA_V2_PROXYLESS", # 按控制台产品目录编码填写
    "adapter": captcha_params                 # 沿用 websiteURL / websiteKey 等通行字段
}
关于代理(Proxy)的处理也十分灵活:在 NexCaptcha 中,部分验证码类型支持可选传入客户自己的代理,有的类型则要求必须传入客户代理;对于不传代理的任务,系统会自动使用服务端的代理池完成识别。
2. 用 WebSocket 推送替代高频轮询
在提交任务拿到任务 ID 后,NexCaptcha 的任务生命周期分为处理中、成功、失败、过期四种清晰的状态。你有两种方式拿回结果:
- 查询接口(
query.cgi):适合低频脚本或快速验证,逻辑与轮询getTaskResult类似。 - WebSocket 主动推送(推荐):针对高并发采集或对耗时敏感的Python 异步 httpx 与 Playwright 联调场景,客户端可以直接建立 WebSocket 连接。一旦服务端识别完成,结果会立即推送到客户端,既消除了轮询间隔带来的额外等待延迟,又无需像 Webhook 那样在本地配置公网入站路由。
四、面向 AI Agent 与现代研发流程的增效特性
除了基础接口的平滑替代,NexCaptcha 还针对现代研发团队的工作流提供了两项极具实用价值的能力:
1. 零代码联调:控制台在线测试台
在排查某类新型验证码(如极验 v4、DataDome 或定制点选)是否能正常识别时,以往开发者必须先看文档写出完整的请求与轮询代码才能测试。而在 NexCaptcha 的控制台产品目录中,每种验证码类型都配备了在线测试台。技术负责人只需填入自己的 API Key 和目标页参数,在网页上就能直接发起一次真实任务,直观验证返回的数据结构(token、cookie、文字或坐标),确认无误后再安排研发排期接入。如果遇到列表里暂未涵盖的特殊验证码类型,还可以直接发送样本询价。
2. 原生托管 MCP 服务:让 AI 助手直接调用打码能力
如果你的团队正在探索让 AI Agent 像人一样工作或构建自动化巡检智能体,NexCaptcha 提供了开箱即用的托管 MCP(Model Context Protocol)服务:
- 免本地部署:基于 Streamable HTTP 标准托管,只需配置 API Key 即可鉴权接入,已提供 Claude Code、Claude Desktop、Cursor、Codex、VS Code、Gemini CLI 等主流客户端的配置写法。
- 五大标准工具:内置查产品、查参数模型、创建任务、查任务、查余额五个工具。AI Agent 在遇到验证码拦截时,可以自主查询参数模型并调用创建任务接口,且只有创建任务才会扣费,任务失败或过期自动退回余额。
五、稳妥落地的四步迁移方案(附避坑指南)
为了确保生产环境的业务连续性,将现有流量从 2Captcha 切换至 NexCaptcha 时,建议遵循以下四步灰度策略:
- 盘点现有存量任务与在线基线验证
梳理代码中正在调用的验证码类型(如 reCAPTCHA、Turnstile、滑块或图形文字)。前往注册页面获取 API Key(注册即送测试额度,无需绑卡),先在控制台的在线测试台跑通一次真实样本,核对返回的 token 或坐标格式。 - 封装统一 Adapter 调度层
在项目的验证码模块中抽象出统一的接口层。利用 NexCaptchaadapter字段沿用createTask参数写法的特性,复用现有的参数提取函数,仅新增一套对接create.cgi与 WebSocket /query.cgi的请求客户端。 - 按流量比例双跑对比(Canary Release)
切勿一次性硬切全量生产流量。建议通过配置中心设置分流权重(例如先切 10%~20% 的任务到 NexCaptcha),在相同的时间窗口和目标站点下,对比两边的端到端耗时、目标站最终通过率以及有效成本。由于客户自己的会话、session 和 cookie 完全保留在本地不经过打码服务端,双跑分流不会对现有的会话池管理造成任何侵入。 - 全量切换与异常兜底收敛
当双跑数据核对无误(重点关注Token 返回后验证失败排查中的注入时机与代理 IP 一致性),即可将主力流量全量切换至新通道。同时,由于 NexCaptcha 采用按次扣费、余额不过期且用量超过阈值自动触发阶梯打折的透明计费模式,团队甚至可以保留双通道互为灾备,无需承担任何月度订阅费或最低消费负担。
结语与合规提示
选择 2Captcha替代方案,本质上是一次从“早期人工众包脚本”向“现代高并发工程架构”的升级。通过复用 createTask 体系的 adapter 参数规范、引入 WebSocket 实时推送以及接入托管 MCP 服务,团队可以用极小的代码改动,换取更稳定的自动化测试、公开数据采集与 AI Agent 执行体验。
合规使用声明:NexCaptcha 仅提供验证码识别 API 技术服务,专门服务于合规的浏览器自动化测试、AI Agent、RPA、无障碍辅助及公开数据采集(SEO 排名、公开比价监控)等场景。平台严禁将服务用于撞库、盗号、批量注册、发送垃圾信息、规避封禁、支付欺诈、绕过付费墙或 DRM 等违法违规用途;一经发现违规行为,相关密钥将直接停用且不予退款。
准备好升级你的验证码处理架构了吗?立即免费注册获取测试额度,翻阅开发者接口文档,或通过 Telegram 在线客服 与我们的技术团队交流迁移方案。


