
在浏览器自动化、公开数据采集(如 SEO 排名监测、电商比价与价格监控)、QA 回归测试以及 AI Agent 工作流中,验证码识别是维持流水线运转的基础设施。每当进入季度预算复盘或供应商切换周期,技术负责人和采购团队都会将「打码平台费用对比」提上日程。
我们在此前的《打码平台费用对比:主流平台公开报价、计费口径与真实成本算法》与《验证码API成功率怎么算:三层口径、公式与有效成本》中,已经详细推导过如何结合“接口返回率”与“目标站通过率”来计算单次有效成本。然而,近期不少从其他平台迁移过来的工程团队反馈了一个更棘手的现象:即便把公开单价和识别率算得再精细,月末财务对账时的真实总支出(以及配套的服务器、代理和研发人力开销),依然常常高出测算值 30% 以上。
2026 年的行业评测与选型实践表明,评估验证码识别服务早已不能只看价目表上静态的“每千次调用 X 美元”。计费模式的刚性损耗、架构轮询的资源占用、长尾验证码的拆单采购,以及接口重构的工程投入,共同构成了企业采购的总拥有成本(TCO,Total Cost of Ownership)。本文将换一个视角,从商务条款、工程链路与迁移落地的全周期出发,帮你算清打码平台背后的五笔“隐性账”。
一、 商务与财务维度的隐性损耗:你的预算是在为“调用”买单,还是为“规则”买单?
在做打码平台费用对比时,第一道筛选门槛往往不是单价,而是平台的商业结算规则。不同的计费模型在业务量波动时,会表现出截然不同的成本曲线。
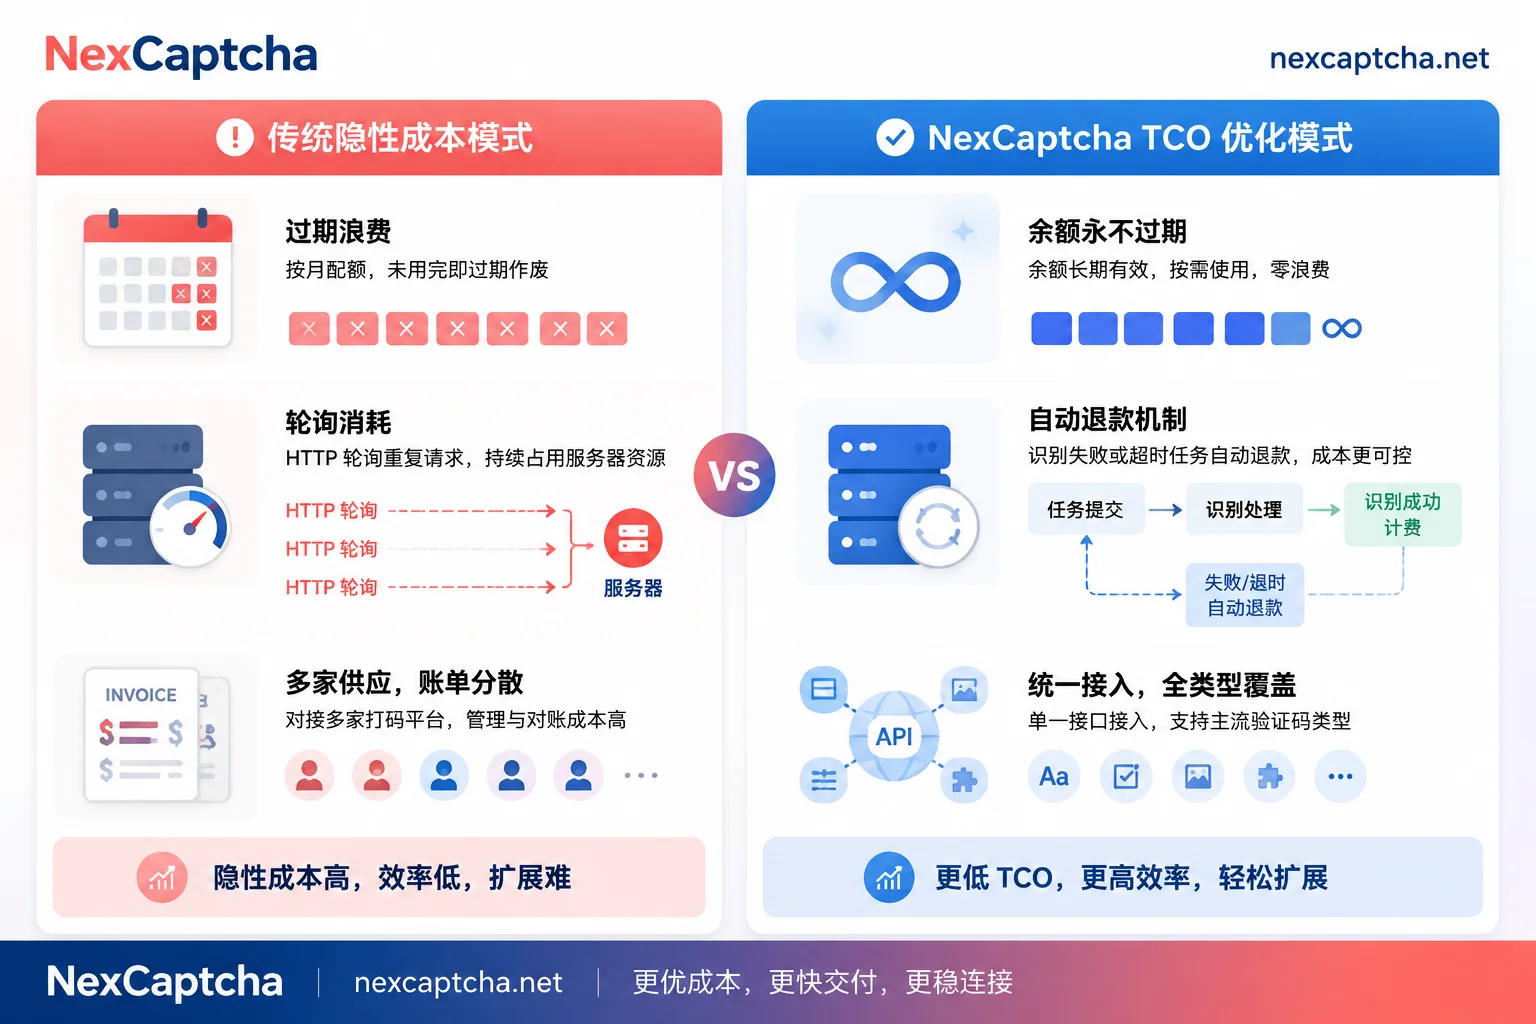
1. 订阅包月、并发线程费与余额过期陷阱
市面上部分打码服务采用“固定月费订阅”“按并发线程数买断”或“限时流量包”模式。这种模式在流量极其平稳的理想状态下看似划算,但在真实的采集与测试场景中极易产生沉没成本:
- 波峰波谷错配:电商大促比价、月度 SEO 排名普查或发版前的 QA 集中回归,流量往往集中在某几天爆发。如果按峰值购买包月套餐或并发包,平峰期大量额度会被直接清零;如果按均值购买,峰值期则会因为触发限流导致业务大面积超时。
- 失败与超时的买单方:部分平台按“请求发起”或“占用算力”扣费,一旦遇到网络抖动或任务超时,费用照扣不误。
在对比这类条款时,更稳健的财务模型是纯粹的按次扣费与自动阶梯折扣。以 NexCaptcha 价格体系为例,平台不设订阅费、无最低消费门槛,且账户余额永不过期。计费逻辑严格绑定任务状态:任务分為处理中、成功、失败、过期几种状态,当任务失败或过期时,费用会自动退回余额;同时,随着团队调用量跨过阈值,系统会自动触发量级打折,无需提前锁死大额包年合同。
2. 企业级采购的支付合规与试错门槛
对于国内开发团队和跨国业务部门而言,资金结算的摩擦成本同样不可忽视:
- 支付通道单一:部分海外低价平台仅支持特定加密货币(Crypto only)或海外信用卡,不仅存在汇率与手续费损耗,还让企业财务难以走通合规报销流程。
- 高额起充与绑卡限制:测试阶段即要求绑定信用卡或充值数十美元起投,拉高了多平台横向评测的试错成本。
为了降低采购与财务流程摩擦,NexCaptcha 采用美元透明计价,同时支持支付宝、微信、USDT 以及企业对公转账;新用户注册获取 API Key 即送测试额度,无需绑卡即可在控制台跑通真实链路。
二、 架构与链路维度的连带成本:为什么验证码接口会推高你的服务器与代理账单?
很多团队在核算打码成本时,习惯把“验证码 API 账单”和“云主机/代理 IP 账单”分开看。但实际上,验证码接口的架构设计直接决定了上下游资源的消耗速度。
1. 高频轮询(Polling)带来的算力与连接空耗
在传统的异步打码流程中,客户端提交任务后需要每隔几秒调用一次查询接口获取结果。如果平台处理速度慢或只支持轮询,你的自动化集群(尤其是挂载了 Puppeteer、Playwright 或 Selenium 的无头浏览器实例)就必须一直保持挂起状态。
- 内存与实例占用:一个无头浏览器上下文通常占用数百 MB 内存。等待验证码返回的每 10 秒钟,都是云主机 CPU 与内存的真金白银损耗(关于慢任务排查可参考《验证码任务一直 processing 怎么办》)。
- 无效网络开销:高并发下成千上万次的无效 HTTP 轮询,既消耗本地出口带宽,也容易触发网络层面的连接限制。
在架构选型上,NexCaptcha 自动化打码接口除了提供标准的 create.cgi(创建任务)与 query.cgi(查询结果)HTTP 接口外,原生支持 WebSocket 结果推送(具体实现可参考《Python 验证码识别 API 怎么接:异步 httpx 封装、WebSocket 推送与 Playwright 联调实战》)。任务一旦完成,服务端主动将结果推回客户端,省去轮询等待间隔,显著缩短单个浏览器实例的生命周期。
2. 会话隔离与代理池(Proxy)的协同成本
在处理高风控等级的验证码(如 reCAPTCHA 企业版、Cloudflare Turnstile、DataDome、Imperva 等)时,最大的浪费往往不是识别失败,而是“识别成功拿到了 Token,提交给目标站却被拒收”。
这通常是因为部分黑盒方案试图替客户发请求,导致打码环境的网络出口、TLS 指纹或会话状态与客户本地提交环境不一致。为了明确边界并控制代理成本,NexCaptcha 采取了清晰的会话解耦与代理分级策略:
- 会话安全与状态对齐:客户的业务请求、Session 和 Cookie 完全不经过 NexCaptcha 服务。接口只负责根据传入的页面地址、
sitekey或图片等参数,异步返回token、cookie、文字或坐标,最终由客户用自己的会话随表单提交。 - 灵活的代理成本控制:针对不同验证码类型的风控机制,部分类型可选传代理,部分强校验类型必须传入客户自己的代理以保证 IP 一致性;而对于不需要绑定特定出口的类型,如果不传代理参数,系统会直接使用 NexCaptcha 服务端自带的代理池完成识别,直接帮团队省下一笔可观的第三方代理流量费。
3. 多平台“拆单采购”的维护成本
如果一个业务同时涉及海外站点与国内站点,经常会遇到海外平台解不了“极验、腾讯、网易易盾、阿里云”,而国内传统 OCR 平台解不了“Turnstile、FunCaptcha/Arkose、AWS WAF”的窘境。同时维护 3 家以上打码平台的余额、报警、账单和客户端代码,本身就是巨大的运维负担。
通过单一接口覆盖全场景是压降维护成本的关键。在 NexCaptcha 支持的验证码类型中,一个 API Key 即可统一调度:
- 海外主流与高阶风控:reCAPTCHA v2/v3/企业版(含隐形)、Cloudflare Turnstile、FunCaptcha/Arkose、DataDome、AWS WAF、Imperva、MTCaptcha、Friendly Captcha、ALTCHA、Yandex SmartCaptcha、KeyCaptcha、Capy、Lemin、atbCAPTCHA 等。
- 国内主流与通用交互:极验 v3/v4、腾讯验证码、网易易盾、阿里云验证码,以及图形、滑块、点选、旋转、语音等通用类型。
- 长尾定制:如果遇到控制台产品目录里暂时没有的冷门类型,支持直接发送样本询价,避免工程团队临时去自建模型(自建与采购的成本对比详见《验证码识别自建还是选打码平台?》)。
三、 AI Agent 时代的特殊账单:别让大模型工具调用变成“吞金兽”
随着越来越多团队将 Claude Code、Cursor、Gemini CLI 或自研 AI Agent 引入自动化测试、RPA 与数据采集流程(详见《从防爬升级看企业数据采集策略》),一种全新的隐性成本正在浮现:AI 助手的试错调用成本。
如果让你手写的脚本去调 API,参数格式是写死的;但如果让大模型驱动的 Agent 去处理验证码,Agent 往往需要先探索有哪些可用类型、核对参数结构、提交任务、轮询状态、确认账户余额。如果底层集成方式笨重,不仅需要本地部署维护中间件,还可能因为大模型的幻觉触发无效扣费。
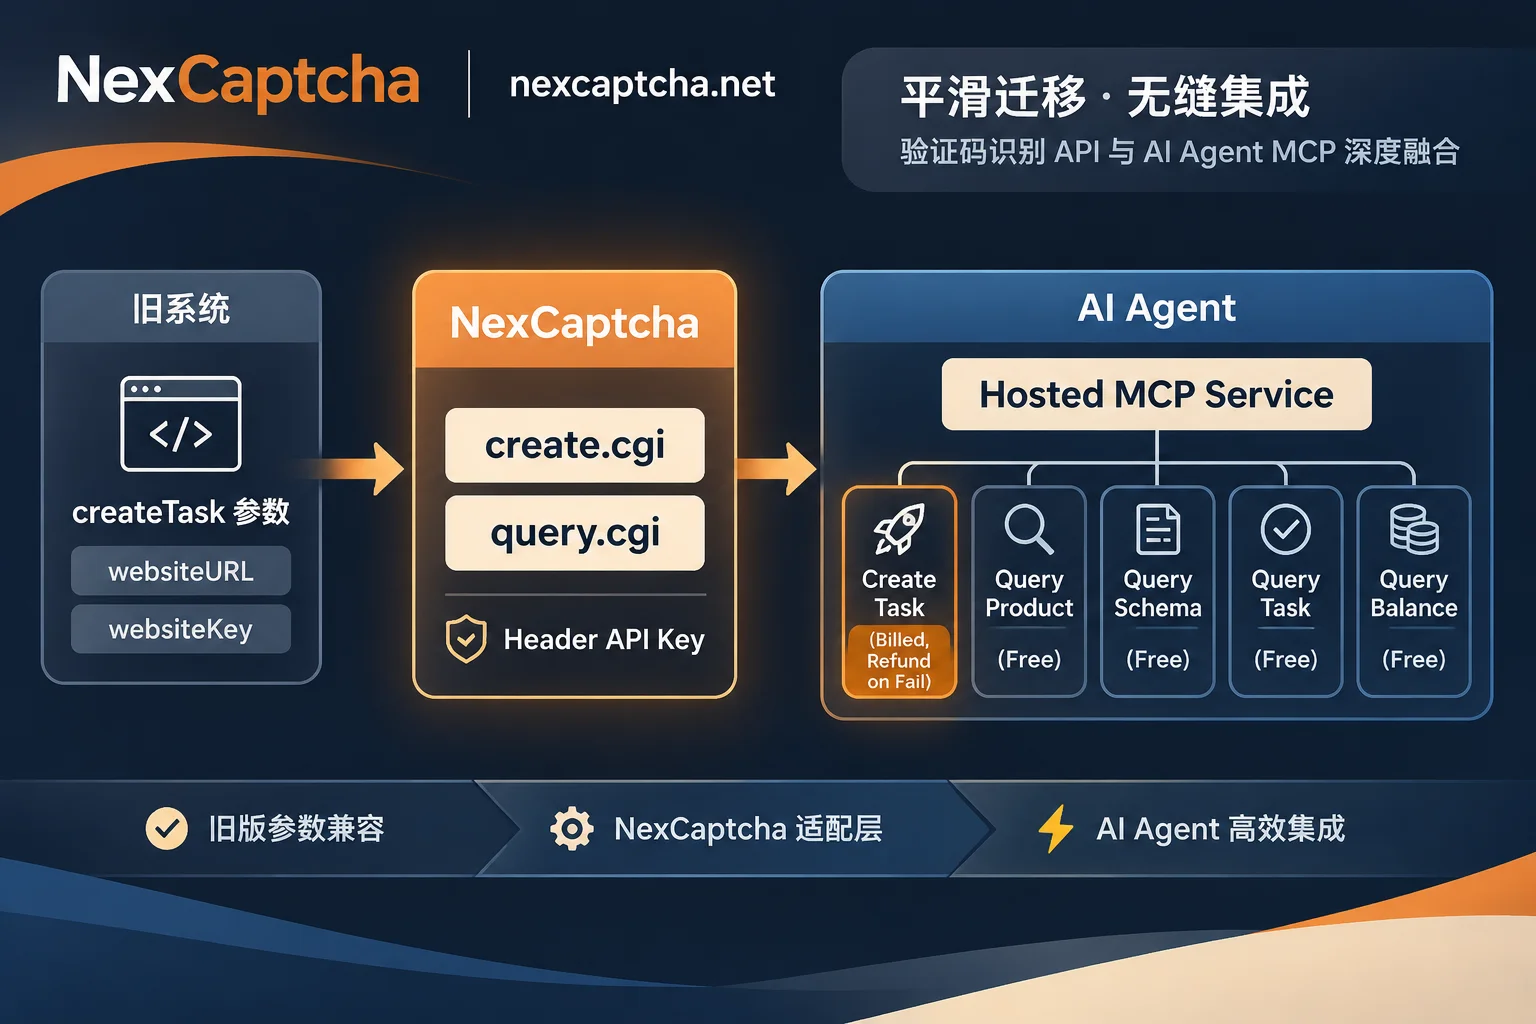
针对这一趋势,NexCaptcha 托管 MCP 服务从协议层做了专门的成本隔离与轻量化设计:
- 免本地部署:提供标准托管服务,支持 Claude Code、Claude Desktop、Cursor、Codex、VS Code、Gemini CLI 以及任何支持 Streamable HTTP 的客户端,填写入 API Key 即可鉴权接入。
- 精细化工具边界与零扣费查询:MCP 服务开放了五个标准工具——查产品、查参数模型、创建任务、查任务、查余额。在计费规则上,只有“创建任务”会触发扣费(且任务失败或过期自动退款),Agent 在决策前反复调用“查产品”“查参数模型”或执行后“查任务”“查余额”均不产生额外平台费用,彻底杜绝 AI 试错带来的资金浪费。
三、 平台迁移的工程成本核算:如何用最低的研发人天完成切换?
在做打码平台费用对比时,很多技术负责人明知现有供应商单价偏高、响应偏慢,却迟迟不敢拍板切换,核心顾虑在于迁移的工程重构成本(正如行业分析指出的,清晰的文档与平滑的接口设计能大幅降低调试集成的隐性成本)。
为了帮团队在迁移前算清研发投入,我们需要客观、透明地说明 NexCaptcha 的接口设计与旧平台(如 2Captcha、Anti-Captcha、CapSolver 等)的异同:
1. 哪些部分需要改写?(评估改造成本)
NexCaptcha 的接口不是传统的 createTask/getTaskResult 顶层 JSON 格式,因此现有代码不能仅仅通过替换域名来完成迁移。研发团队需要投入少许工时改写请求外层与鉴权逻辑:
- 路由与鉴权:请求统一发往
create.cgi(创建)与query.cgi(查询),API Key 统一放置在 HTTP 请求头(Header)中进行鉴权。 - 外层结构:通过产品编码指定验证码类型,并将该类型的具体业务参数封装在
adapter对象内。 - 结果获取:接口文档不提供 HTTP 回调(Webhook),也沒有需要额外核实安装的第三方重型 SDK,结果统一通过轻量级的 WebSocket 推送或
query.cgi查询接口获取(官方接口文档直接提供开箱即用的 HTTP 与 WebSocket 示例代码)。
2. 哪些部分可以直接复用?(压降迁移工时)
为了避免开发者重新去网页里抓取参数或重写业务逻辑,NexCaptcha 在设计 adapter 内部结构时做了高度兼容:
- 通行命名对照:在接口文档的每种验证码类型下,都明确标注了行业通行的
task type名称(例如RecaptchaV2TaskProxyless)。 - 核心字段沿用:
adapter内部的参数字段直接沿用了createTask体系的习惯写法(如websiteURL、websiteKey等)。这意味着你原有的参数提取脚本几乎不用动,只需在发包层套一层薄薄的 Adapter 转换函数即可(具体改造案例可参考《2Captcha替代方案怎么选》、《Anti-Captcha 迁移怎么做》与《CapSolver 替代方案怎么选》)。
四、 实战落地:四步跑通“真实成本对比”与平滑迁移
纸面上的打码平台费用对比永远替代不了真实业务流量的检验。由于每种类型的具体单价、量级折扣、P50/P95 响应耗时及接受率等统计数据均以官网实时披露为准,我们建议技术与采购团队按以下四个步骤,用最小成本完成真实 TCO 测算与切换:
| 评估阶段 | 关键动作 | 成本控制检查点 |
|---|---|---|
| 1. 控制台零代码试跑 | 领取免费测试额度,在控制台使用在线测试台 | 每种验证码类型均有在线测试台,填入 API Key 即可发起一次真实任务,快速验证目标站点的参数提取是否正确。 |
| 2. 外层封装与联调 | 参照文档对照表编写请求外层,接入 WebSocket | 核对 adapter 字段映射,确保失败与过期状态被正确捕获,不触发盲目死循环重试。 |
| 3. 按流量比例双跑 | 将线上 10%~20% 的真实流量切入新通道与旧平台并行 | 重点对比同一时间窗内的:(实际扣费总额 ÷ 目标站最终放行次数),以及无头浏览器的平均挂起时长。 |
| 4. 核算对账与全量切换 | 核对双跑期间的账单明细、退款记录与阶梯折扣 | 数据与稳定性对得上后,再逐步放大比例直至全量接管,彻底消除单点切换风险。 |
结语:合规边界与理性选型
做打码平台费用对比的终极目的,是用更透明、更可控的单位成本,换取自动化测试、AI Agent 与公开数据采集(详细业务匹配可见 NexCaptcha 行业场景方案)的长期稳定运行。
最后需要提醒的是,健康的成本优化建立在严格的技术合规之上。NexCaptcha 仅提供纯粹的验证码识别 API 服务(不替客户发请求或取回页面,亦非短信接码或账号申诉服务),严禁用于撞库、盗号、批量注册、垃圾信息发送、规避封禁、支付欺诈以及绕过付费墙或 DRM 等违规行为——触发合规红线的密钥会被直接停用且不予退款,守住合规边界,才是企业控制隐性风险成本的第一前提。
如果你的团队正在进行供应商成本复盘或架构迁移评估,欢迎直接注册 NexCaptcha 账号领取测试额度进行双跑实测,或通过官方 Telegram 客服通道 与我们探讨大促量级折扣与长尾验证码定制方案。


