
在构建浏览器自动化、QA 回归测试、公开数据采集(如 SEO 排名追踪、电商比价与价格监控)以及 AI Agent 工作流时,验证码往往是决定流水线稳定性的关键节点。
随着开源生态和多模态技术的发展,技术负责人和开发者在做架构决策时,通常会面临一个经典问题:我们应该用开源模型自建识别服务,直接调用视觉大模型,还是接入专业的第三方打码平台?
许多团队在项目初期尝试“自力更生”,但在业务规模化或目标站点防护升级后,又不得不重构代码切回专业接口。本文将从工程落地的角度,拆解这三种路线的技术边界与隐性成本,并给出企业级打码平台的评估标准与接入方案。
一、 三种主流路线的真实成本与能力边界
在立项初期,技术团队容易只看重“单次调用的账面费用”,而忽略了研发投入、算力维护和风控对抗带来的隐性成本。我们可以将主流方案分为三个梯队进行对比:
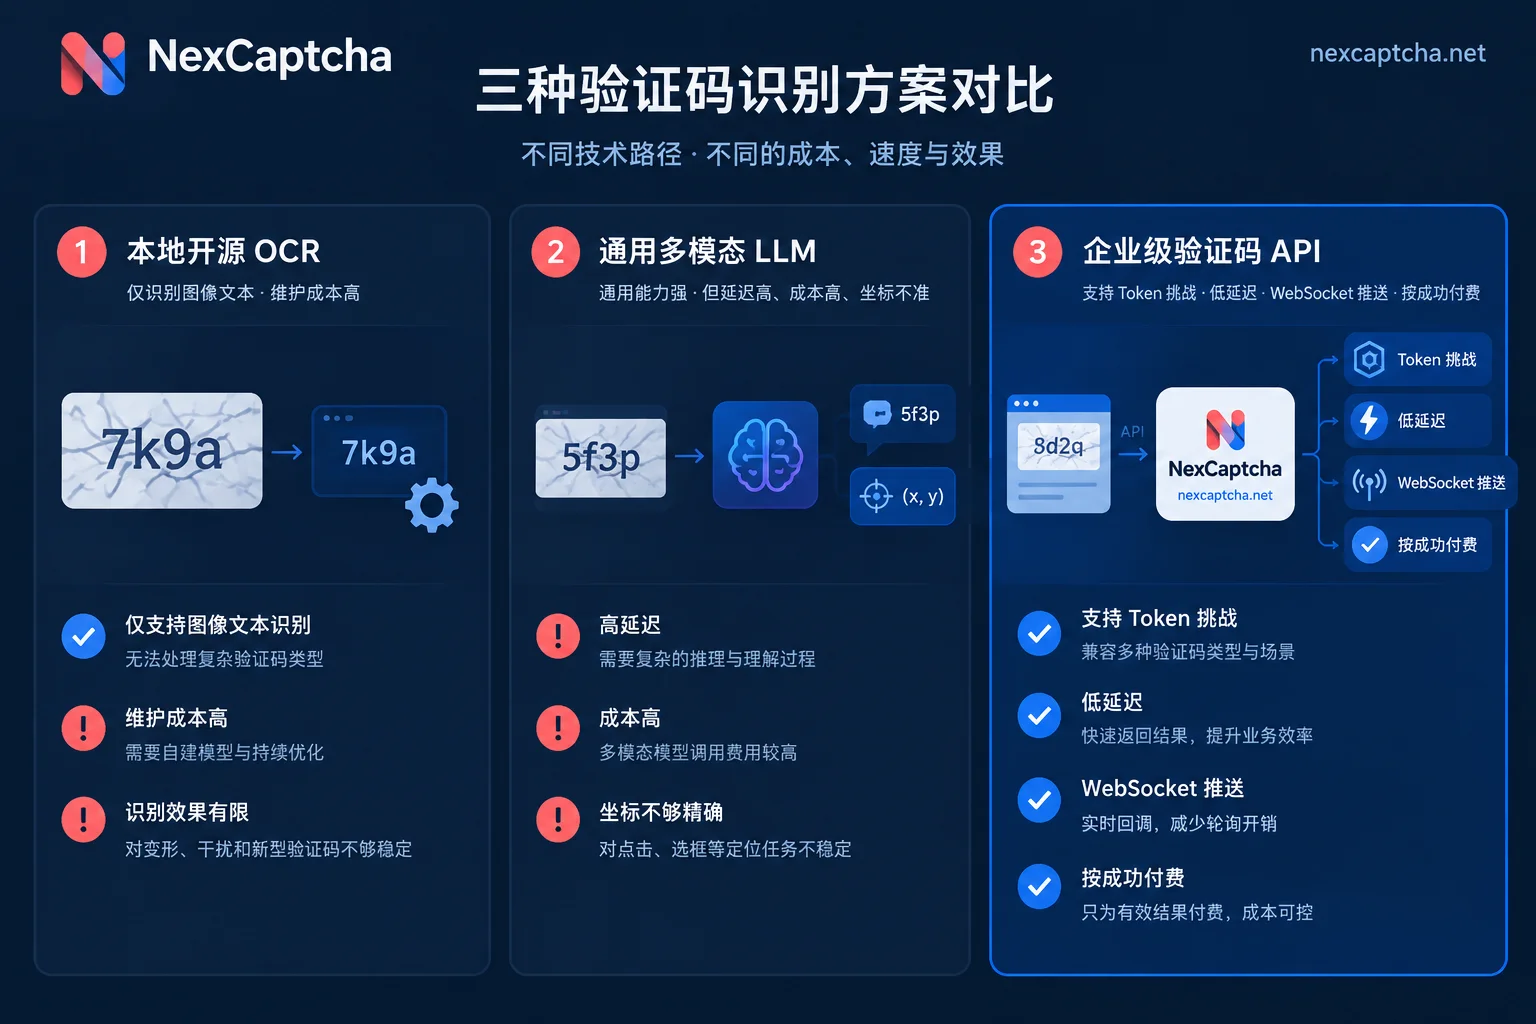
1. 本地开源 OCR 与自训练模型(如 ddddocr、自建 YOLO/CNN)
不少开发者习惯在本地部署基于 ONNX 的轻量级开源库(例如 ddddocr),或者自己用深度学习框架训练目标检测模型。
- 适用场景:无风控联动的简单静态字符图、固定字库的简单算术题或固定版式的滑块缺口。
工程瓶颈:
- 对抗迭代成本高:一旦目标站点更换字体、增加动态干扰线或调整点选语料,本地模型准确率会断崖式下跌,需要重新采集样本、标注和训练。
- 无法处理 Token 类验证:现代主流防护(如 reCAPTCHA、Cloudflare Turnstile、极验 v4、FunCaptcha)核心在于前端环境指纹、加密参数校验与后端风控评分,返回的是加密
token而非图片文字,纯视觉 OCR 在此类场景下完全失效。
2. 通用多模态大模型(VLM)调用
随着视觉大模型(如 GPT-4o 等)的普及,部分团队尝试直接将网页截图传给大模型 API,通过 Prompt 让模型返回文字或点击坐标。
- 适用场景:低频次的探索性测试、排版极其冷门但完全依赖视觉语义的图文点选。
工程瓶颈:
- 延迟与单价倒挂:多模态大模型处理高分辨率截图的耗时通常在数秒以上,且按图像 Token 计费的成本远高于专用识别服务。关于成本核算的细节,可以参考我们之前的《打码平台费用对比:主流平台公开报价、计费口径与真实成本算法》。
- 坐标精度不足:大模型擅长理解语义,但在像素级坐标定位(如精确返回拼图偏移量或连续点选的中心像素)上常出现漂移,且同样无法直接生成安全防护体系所需的验证 Token。
3. 专业打码平台 API
专业的验证码识别 API 服务将“视觉图像识别”与“协议级 Token 挑战处理”封装为统一的异步接口。开发者只需按类型传入页面地址、sitekey 或图片参数,即可拿回 token、cookie、文字或坐标。
- 核心优势:免去 GPU 算力维护与算法逆向工程,按次扣费,能够覆盖从传统图形到企业级行为验证的全场景。
二、 为什么现代反爬体系下,专业打码平台成为刚需?
如果业务只涉及内部老旧系统的静态图形码,本地 OCR 完全够用。但在真实的公开数据采集、跨境电商价格监控或自动化回归测试中,防护体系已经发生了根本性转变。
1. 从“看图识字”到“无感风控与 Token 交互”
如今大量网站已弃用传统的扭曲字符图,转而部署 Cloudflare Turnstile、reCAPTCHA v2/v3/Enterprise、极验(GeeTest)v3/v4、DataDome、AWS WAF 以及 Imperva 等防护方案。这类验证不仅考察交互结果,还深度绑定了 TLS 指纹、浏览器环境与 IP 信誉。
如果你正在从传统的截图打码方案向现代架构升级,建议阅读《超级鹰替代方案怎么选:从截图传图到Token直解的架构演进与迁移实战》,了解两代技术在接入逻辑上的本质区别。
2. 种类碎片化与长尾维护难题
在跨站点采集或通用 AI Agent 浏览任务中,程序面对的验证码类型高度不可控。今天可能是网易易盾或腾讯防水墙的点选,明天可能是 Yandex SmartCaptcha、Friendly Captcha 或 ALTCHA。
通过接入 NexCaptcha,团队可以用同一套接口规范处理数十种主流与长尾验证码类型:
- 海外主流与 WAF 类:reCAPTCHA v2/v3/企业版(含隐形)、Cloudflare Turnstile、FunCaptcha/Arkose、DataDome、AWS WAF、Imperva、MTCaptcha、Friendly Captcha、ALTCHA、Yandex SmartCaptcha、KeyCaptcha、Capy、Lemin、atbCAPTCHA。
- 国内主流与通用交互类:极验 v3/v4、腾讯、网易易盾、阿里云,以及通用的图形、滑块、点选、旋转、语音验证码。
- 定制扩展:若遇到未在公开列表中的特殊类型,还可以直接向平台发样本询价,亦可随时登录控制台产品目录查看最新支持的编码与在线测试台。
三、 企业评估与选型打码平台的四个工程维度
当技术负责人或采购决定引入或更换打码平台时,不能只看宣传页上的基准报价,而应从以下四个工程维度做综合评估:
1. 会话安全与隐私边界(请求解耦)
在企业级自动化与 QA 测试中,业务自身的登录态、表单数据和核心会话绝不能泄露给第三方。NexCaptcha 的架构严格遵循会话解耦原则:
- 客户的业务请求、
session和业务cookie完全不经过打码服务。 - 打码接口不替客户向目标网站发业务请求,也不取回目标页面;接口仅根据传入的
websiteURL、websiteKey或图片生成识别结果(token、验证cookie、文字或坐标),最后由客户使用自己的会话环境提交表单。 - 针对代理要求较高的验证类型,支持(部分类型必须)传入客户自己的代理 IP,以保证获取 Token 时的出口环境与提交表单时的会话环境一致(可参考《验证码 token 返回后验证失败怎么排查》);若不传,则默认使用服务端的代理池。
2. 接口通信机制与实时性
传统的轮询(Polling)机制在高并发下容易产生无效请求开销或额外等待延迟(详见《验证码API轮询和回调有什么区别》)。
NexCaptcha 采用清晰的异步任务生命周期管理(处理中、成功、失败、过期):
- 创建与查询:通过
create.cgi创建任务,query.cgi查询结果,API Key 统一放在请求头中进行鉴权。 - WebSocket 实时推送:除了主动查询,平台原生支持通过 WebSocket 实时推送识别结果,大幅降低端到端的等待耗时,非常适合对时效敏感的 Token 注入场景。
3. AI Agent 与研发工具链的原生支持(托管 MCP)
在 AI 辅助编程与智能体(AI Agent)浪潮下,开发者的接入方式正在被重塑。NexCaptcha 提供了免本地部署的托管 MCP(Model Context Protocol)服务:
- 只需配置 API Key 鉴权,即可在 Claude Code、Claude Desktop、Cursor、Codex、VS Code、Gemini CLI 以及其他支持 Streamable HTTP 的客户端中直接调用。
- 内置五个标准工具:查产品、查参数模型、创建任务、查任务、查余额。关于智能体集成的深入实践,可进一步阅读《AI Agent 时代的自动化破局:从 MCP 集成到无缝验证码识别实战》。
4. 计费透明度与财务合规
在成本控制上,需要警惕隐性订阅费和失败扣费。NexCaptcha 采用透明的按次扣费机制:
- 有效计费:仅在创建任务时扣费,若任务状态最终为失败或过期,系统自动将费用退回余额(关于真实成本核算可参考《验证码API成功率怎么算:三层口径、公式与有效成本》)。
- 灵活充值与结算:注册即送测试额度,无需绑卡;账户余额永不过期,无月度订阅费或最低消费限制,用量达到阈值可自动享受阶梯折扣。平台以美元计价,同时支持支付宝、微信、USDT 以及企业对公转账,满足国内外团队的采购合规需求。
四、 从现有打码平台平滑迁移的实战步骤
许多团队目前可能正在使用 2Captcha、Anti-Captcha 或 CapSolver 等遵循 createTask/getTaskResult 格式的平台。当遇到特定验证码通过率波动或需要优化综合成本时,如何低风险地迁移到 NexCaptcha?
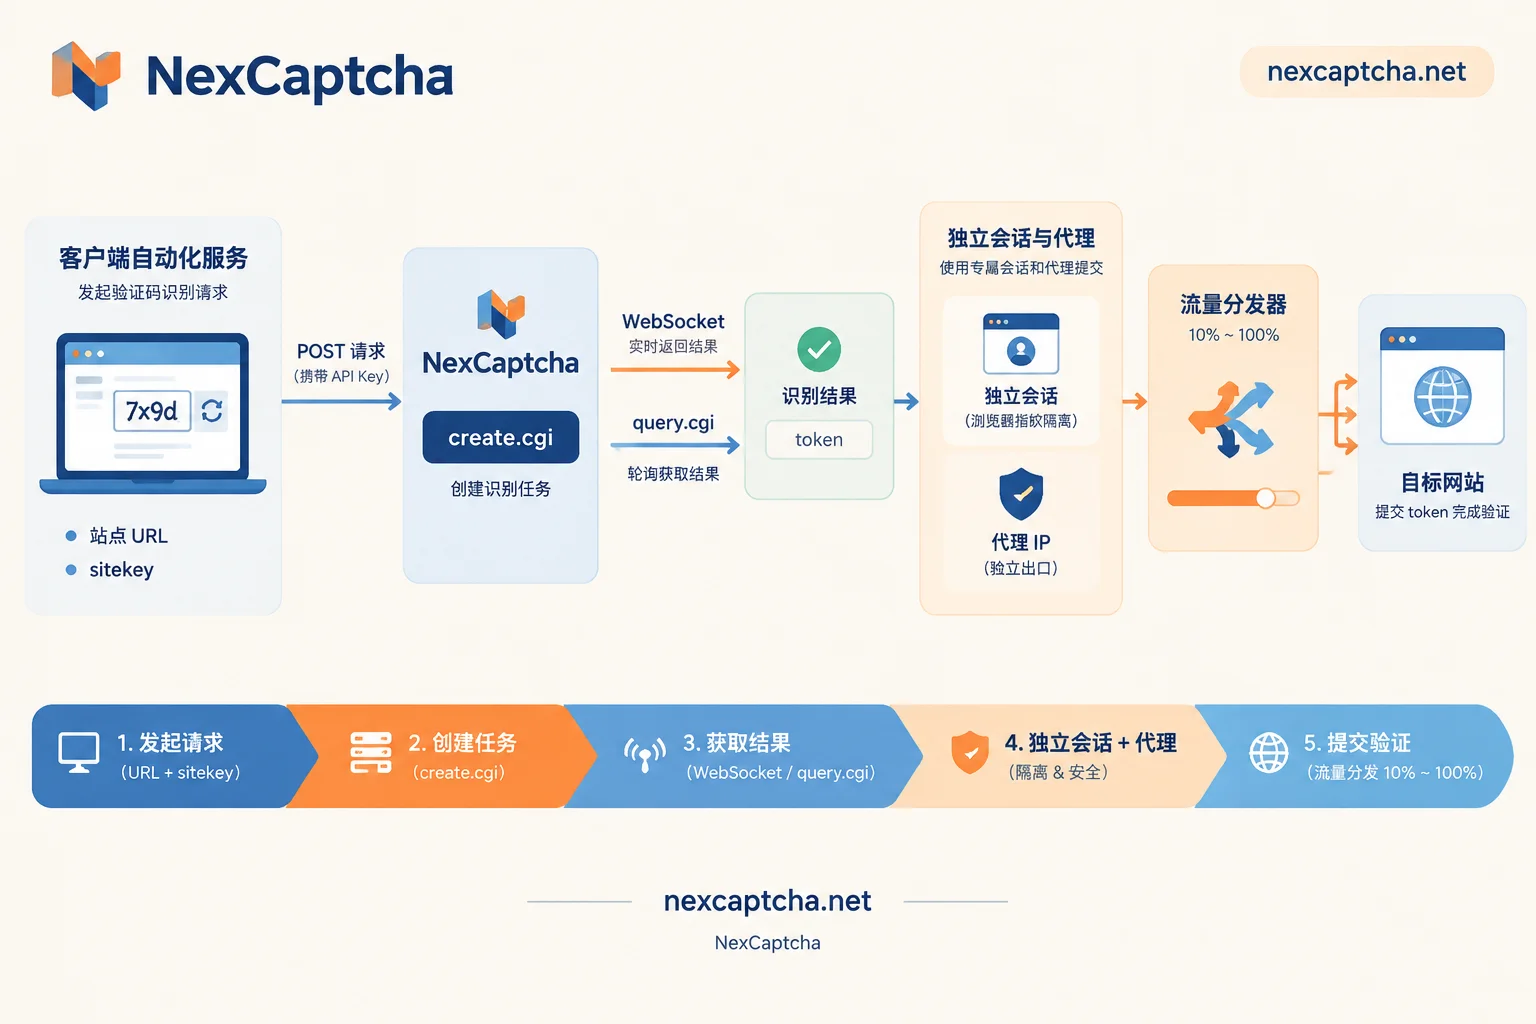
需要注意的是,NexCaptcha 的接口端点为 create.cgi 和 query.cgi,并非传统的 createTask/getTaskResult 格式,因此现有代码不能仅靠替换域名直接迁移。但为了降低开发者的改造成本,我们在参数设计上做了高度兼容:
第一步:对照通行 Task Type 与 Adapter 参数
打开 NexCaptcha 接口文档,你会发现在每种验证码类型下,都明确标注了对应的行业通行 task type 名称(例如 RecaptchaV2TaskProxyless)。
在构建请求时,外层通过产品编码指定类型,而内部 adapter 对象里的字段则直接沿用了 createTask 体系的习惯写法(如 websiteURL、websiteKey 等)。你只需要重写最外层的 HTTP 请求封装、请求头 API Key 鉴权以及状态码解析逻辑。
第二步:利用控制台在线测试台快速联调
在修改业务代码前,无需先写脚本盲测。登录控制台后,每种验证码类型都配备了在线测试台。填入你的 API Key 和目标站参数,即可在网页端发起一次真实任务,直观验证返回的数据结构与耗时。
第三步:按流量比例双跑,验证对齐后再全量切换
对于生产环境中的核心采集或自动化测试流水线,切忌“一刀切”式替换(具体迁移细节可参考《2Captcha 替代方案怎么选》与《Anti-Captcha 迁移怎么做》):
- 在调度层引入一个简单的路由开关,先分配 5%~10% 的验证码流量走 NexCaptcha 接口。
- 对比双方的端到端耗时、Token 注入后的目标站通过率以及千次有效成本。
- 确认各项指标稳定对得上后,再逐步放大流量比例直至全量切换。
结语:把精力留给核心业务逻辑
在合规的业务边界内(注:NexCaptcha 严格禁止将服务用于撞库、盗号、批量注册、垃圾信息、规避封禁、支付欺诈或绕过付费墙/DRM 等违规行为),验证码识别本质上是一项基础设施工程。与其耗费昂贵的研发工时去维护脆弱的本地 OCR 模型,或为高延迟的通用大模型买单,不如将这一环节交给持续迭代的专业 API。
无论你是在构建复杂的多场景自动化与数据采集工作流,还是希望优化现有的打码成本,现在就可以免费注册 NexCaptcha 获取 API Key 与测试额度(无需绑卡)。如果在选型评估、特殊样本询价或迁移联调中遇到任何问题,欢迎随时通过 Telegram 联系我们的技术支持团队。


