
在电商公开比价监控、SEO 排名采集以及企业级 Web 应用的 QA 自动化回归测试中,极验(GeeTest)是最常遇到的行为验证组件之一。不少开发团队在接入 GeeTest验证码识别 接口时,明明拿到了识别服务返回的成功响应,但把参数随业务表单提交给目标服务端后,却依然收到校验失败或参数过期的报错。
这类问题绝大多数并非识别算法本身出错,而是工程链路中踩中了“参数被前端提前消费”“动态流水号复用”或“回填时机与二次校验签名脱节”的坑。
如果还不清楚极验两代架构的底层差异,可以先阅读站内之前的《极验v3和v4区别:初始化、参数、二次校验与自动化接入的架构差异》。在此基础上,聚焦如何把 GeeTest 验证码识别 API 稳健地接入自动化工程链路,从参数拦截、接口调用到凭证提交与故障排查逐一拆解。
一、 为什么直接模拟拖拽滑块越来越难维护?
在极验 v3 和 v4 的验证流程中,无论是滑块拼图、文字点选、图标点选还是无感验证,前端呈现的交互界面都只是采集行为特征的“沙盒”。
如果采用传统的 UI 自动化方案(如在浏览器里截图、算缺口偏移量、模拟鼠标轨迹拖动),工程团队通常要面对三重维护成本:
- 底图混淆与动态还原:v3 的背景图往往经过分片打乱,需要紧跟前端 Canvas 还原逻辑;v4 则频繁调整自适应题型(如从滑块临时切换为字序点选)。
- 轨迹与环境风控校验:前端脚本会将鼠标移动加速度、停留时间、页面加载耗时以及设备特征打包加密为
w参数,简单的匀速或固定轨迹库极易被识别。 - 浏览器渲染开销大:在高并发的公开数据采集或大规模回归测试中,每个任务都挂载完整 GUI 渲染并执行拖拽动作,会显著拉高 CPU 与内存占用。
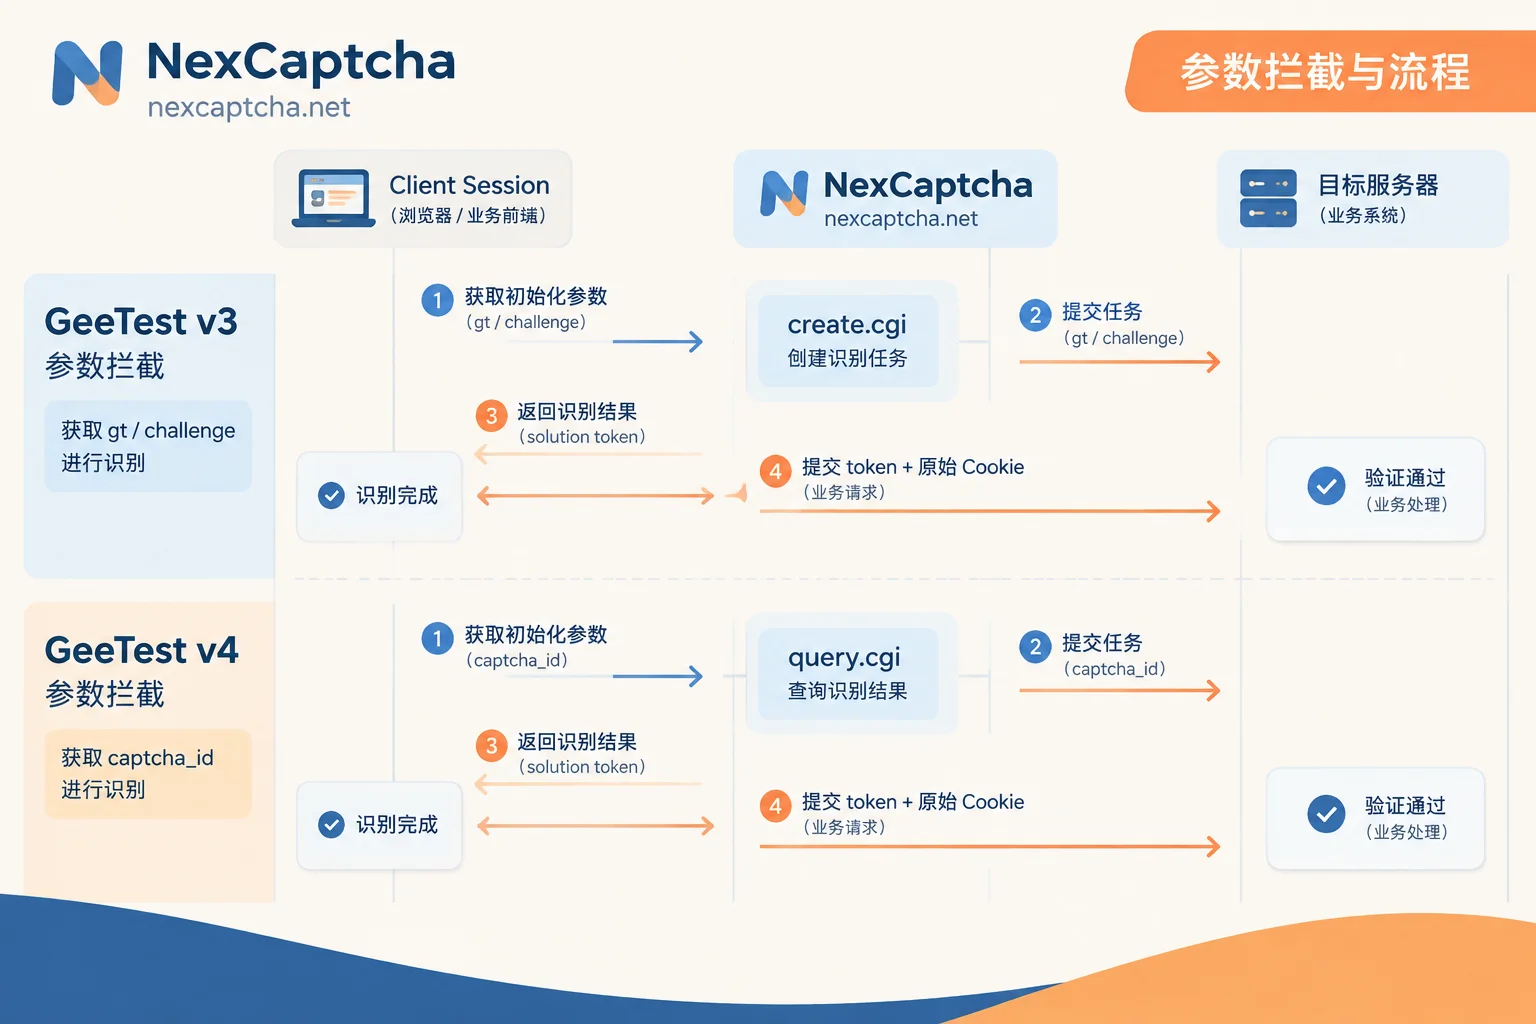
通过接入 NexCaptcha 验证码识别 API,自动化程序无需在本地维护复杂的图像还原与加密逻辑,只需传入页面的验证初始化参数,即可异步拿回通过校验所需的凭证字典,再由客户自己的会话(Session)完成后续业务提交。
二、 接入前的关键一步:准确提取且“不污染”初始化参数
GeeTest 识别成败的第一个分水岭,在于传给打码接口的参数是否“新鲜且未被消费”。极验 v3 与 v4 的提取方式截然不同。
1. GeeTest v3:拦截 gt 与动态 challenge
在 v3 架构中,每次触发验证前,业务前端都会先请求业务后端的初始化接口(常见路径包含 register、init、gt 等字样),拿回一组 JSON 数据:
websiteURL:触发验证码的当前页面完整 URL。gt:32 位固定商户公钥标识(同一个站点通常不变)。challenge:32 位动态验证流水号(每次初始化都会变化,具有严格的单次有效性)。geetestApiServerSubdomain(可选):若目标站点使用了私有化或特定 API 域名(如api-na.geetest.com),需一并提取传入。
工程避坑重点(防止 Challenge 被二次消费):
在使用 Puppeteer、Playwright 或 Selenium 时,如果页面已经自动加载了gt.js并调用initGeetest渲染出了验证码弹窗,此时前端脚本往往已经拿着这个challenge向极验服务器发起过get.php请求(有时甚至会将 32 位challenge拼接为 34 位)。
一旦该challenge已被页面自身的会话消费,再把它传给外部识别 API,就会导致冲突或失效。正确做法是通过路由拦截(如 Playwright 的page.route)拦下业务初始化接口的响应,或者拦截gt.js的后续网络请求,把纯净的 32 位challenge直接送往识别接口。
2. GeeTest v4:提取 captcha_id 与可选风险配置
极验 v4 取消了服务端预注册 challenge 的步骤,改为前端直接通过 captcha_id 发起 load 请求。提取参数更加直观:
websiteURL:当前所在页面的完整地址。captchaId:站点对应的 32 位验证 ID,可从页面的initGeetest4({ captchaId: '...' })脚本配置或向gcaptcha4.geetest.com/load发起的请求查询参数中获取。riskType(可选):部分站点在初始化或load请求中指定了验证子类型(如slide、word、icon、ai等),按需填入适配器参数有助于提升处理精准度。
三、 调用 NexCaptcha 接口完成 GeeTest 验证码识别
NexCaptcha 采用统一的异步任务接口架构:通过 create.cgi 创建识别任务,再通过 query.cgi 轮询或使用 WebSocket 推送获取结果。需要注意的是,NexCaptcha 并不替客户向目标网站发业务请求,客户自己的 Session 和 Cookie 全程保留在本地环境中。
1. 构建请求(create.cgi)
在 接口文档 中,每种验证码类型都标注了对应的产品编码与通行任务类型名(如极验无代理或带代理模式),而 adapter 对象内的字段则沿用了开发者熟悉的 websiteURL、gt、challenge 等命名规范,方便从其他平台平滑迁移。
下面是使用 Python 提交极验识别任务并获取结果的参考结构:
import time
import requests

API_KEY = "YOUR_NEXCAPTCHA_API_KEY"
CREATE_URL = "https://app.nexcaptcha.net/openapi/create.cgi"
QUERY_URL = "https://app.nexcaptcha.net/openapi/query.cgi"

headers = {
    "Authorization": f"Bearer {API_KEY}",
    "Content-Type": "application/json"
}

# 示例:构建 GeeTest v3 识别任务请求体
# 具体产品编码请对照控制台产品目录或接口文档
payload_v3 = {
    "productCode": "GEETEST_V3_PROXYLESS",  # 按接口文档填入对应产品编码
    "adapter": {
        "websiteURL": "https://example.com/login",
        "gt": "022397c99c9f646f6477822485f30404",
        "challenge": "38c0168576e204c23a4863a16202cac9"
    }
}

resp = requests.post(CREATE_URL, json=payload_v3, headers=headers, timeout=15)
task_data = resp.json()
task_id = task_data.get("taskId")

# 轮询查询结果(生产环境高并发建议接入 WebSocket 推送)
while True:
    time.sleep(2)
    q_resp = requests.get(f"{QUERY_URL}?taskId={task_id}", headers=headers, timeout=15)
    result = q_resp.json()
    status = result.get("status")

    if status == "success":
        solution = result.get("solution", {})
        print("识别成功,返回凭证:", solution)
        break
    elif status in ("failed", "expired"):
        raise RuntimeError(f"任务未成功,状态:{status},该次任务费用将自动退回余额")
如果还不确定目标站点的参数怎么填,可以先打开 控制台在线测试台,填入 API Key 和抓取到的参数建一次真实任务,直观验证返回结构。关于轮询与推送的取舍,可以参考《验证码API轮询和回调有什么区别:流程、延迟、部署条件与怎么选》(注:NexCaptcha 采用 WebSocket 推送替代传统 HTTP Webhook,无需暴露公网回调端口)。
四、 拿到识别结果后,如何正确回填并提交业务请求?
很多初次对接的开发者会问:“接口返回了一串字段,页面上并没有对应的输入框,我该塞到哪里?”
极验 v3 与 v4 的返回凭证结构不同,回填路径也分为协议层直传和浏览器 DOM/回调注入两种模式。
1. 核对两代极验的返回字段
| 极验版本 | 识别接口返回的核心字段 | 业务后端二次校验的作用 | |
|---|---|---|---|
| GeeTest v3 | challenge(注意:可能比传入时多 2 位校验后缀)、validate、seccode(通常为 `validate\ | jordan`) | 业务后端将三者连同商户私钥发往极验服务器完成二次验证 |
| GeeTest v4 | captcha_id、lot_number、pass_token、gen_time、captcha_output | 业务后端使用 lot_number 与 captcha_key 进行 HMAC-SHA256 签名生成 sign_token,再连同其余字段提交 gcaptcha4.geetest.com/validate 校验 |
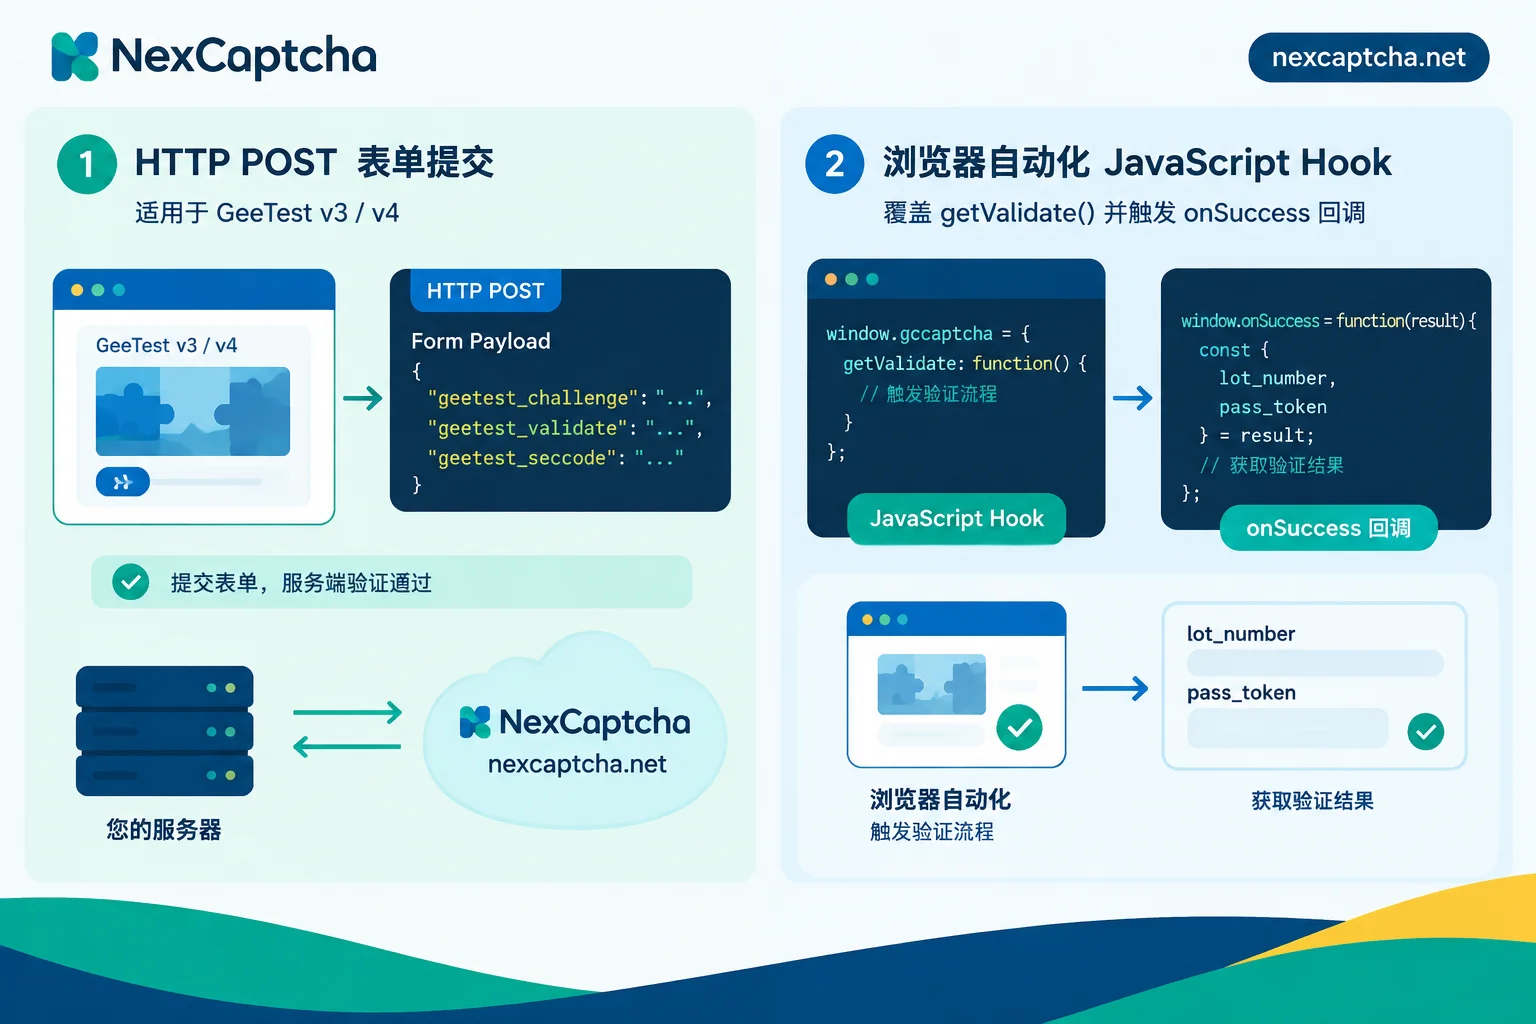
2. 模式 A:HTTP 协议层直接随表单提交(推荐)
在数据采集或接口级自动化测试中,如果业务提交接口(如登录、查询、比价搜索)本身就是通过 HTTP POST 发送的,那么根本不需要渲染前端验证码组件:
- 用当前客户端 Session 请求业务站点的极验初始化接口,拿到
gt和challenge(或从页面提取 v4 的captcha_id)。 - 调用 NexCaptcha 识别接口拿回结果字典。
- 直接用同一个 Session(保持 Cookie 和 IP 一致)构造业务 POST 请求,将返回字段映射到业务接口要求的参数名中(例如 v3 常见的
geetest_challenge、geetest_validate、geetest_seccode)。
注意编码细节:在 v4 的application/x-www-form-urlencoded表单提交中,captcha_output往往包含 Base64 编码字符(如=、+、/),务必使用标准的 URL 编码(如将=转为%3D),否则极验二次校验接口容易返回-50005格式错误。
3. 模式 B:浏览器自动化中的 DOM 与回调函数注入
如果业务请求强依赖前端框架(如 Vue/React 组件内部状态)打包加密,必须通过点击页面按钮触发提交,可以按以下步骤在 Puppeteer 或 Playwright 中回填:
- 对于 v3 表单内嵌模式:检查 DOM 中是否存在
input[name="geetest_challenge"]、input[name="geetest_validate"]和input[name="geetest_seccode"]三个隐藏域,直接将识别接口返回的对应值写入.value属性。 - 对于重写
initGeetest/initGeetest4回调:在页面脚本执行前(如使用page.addInitScript)Hook 全局的window.initGeetest或window.initGeetest4函数,把业务代码传入的captchaObj.onSuccess(callback)回调函数保存下来,并将getValidate()方法重写为直接返回 NexCaptcha 识别出的凭证对象,随后主动触发onSuccess回调,即可驱动前端进入下一步业务逻辑。
如果您正在构建基于大模型的浏览器智能体,也可以直接接入 NexCaptcha 托管 MCP 服务,在 Claude Code、Cursor 或 Gemini CLI 中通过 API Key 鉴权调用创建任务与查任务工具,配合《AI Agent 遇到验证码怎么处理:工具边界、会话一致与防死循环设计》中的会话隔离策略,避免智能体在滑块弹窗前陷入无限重试。
五、 Token 返回成功但业务校验被拒?四步快速排查
当识别接口返回 success,但目标网站提示“验证失败,请重试”时,可以按照以下顺序逐一排查(通用排查逻辑也可参考《验证码 token 返回后验证失败怎么排查:时效、参数、注入、评分与 IP 逐层定位》):
- 检查 v3 的
challenge是否填了旧值:识别接口返回的solution.challenge通常会在原 32 位字符串末尾追加 2 位字符。提交业务表单时,必须使用识别接口返回的最新challenge,而不是最初传给识别接口的那个原值。 - 核对 Session Cookie 是否断链:在 v3 中,业务后端往往会把发放
challenge时的状态保存在服务端 Session(如 Redis 或JSESSIONID)中。如果获取初始化参数的请求与最终提交业务表单的请求没有携带同一套 Cookie,业务后端会直接判定流水号不匹配。 - 检查代理 IP 与出口一致性:部分高风控站点会校验极验返回结果中的
user_ip是否与业务请求来源 IP 一致。遇到此类站点时,需在调用 NexCaptcha 接口的adapter中传入客户自己的代理参数,确保识别出口与业务提交出口一致。 - 确认
pass_token时效:极验生成验证凭证后有严格的时效窗口(若超时会返回pass_token expire或illegal gen_time)。拿到识别结果后应立即发起业务提交,不要先缓存大量结果再去排队发请求。
六、 结语与接入建议
把 GeeTest验证码识别 纳入工程化体系的核心,在于把“易受前端改版影响的图像与轨迹逆向”解耦为标准的 API 调用,同时在本地严格管好动态参数的单次生命周期与会话一致性。
NexCaptcha 支持包括极验 v3/v4、reCAPTCHA、Cloudflare Turnstile、腾讯、网易易盾、阿里云在内的主流验证码类型,采用按次扣费模式,任务失败或过期自动退回余额,且余额不过期、无月度订阅费(详见 价格说明)。
如果您正在为自动化测试、SEO 监控或公开比价系统寻找稳定的识别接口,或计划从现有打码平台进行平滑迁移,欢迎直接 注册获取 API Key(注册即送测试额度,无需绑卡),并在控制台快速跑通第一次真实联调。


