
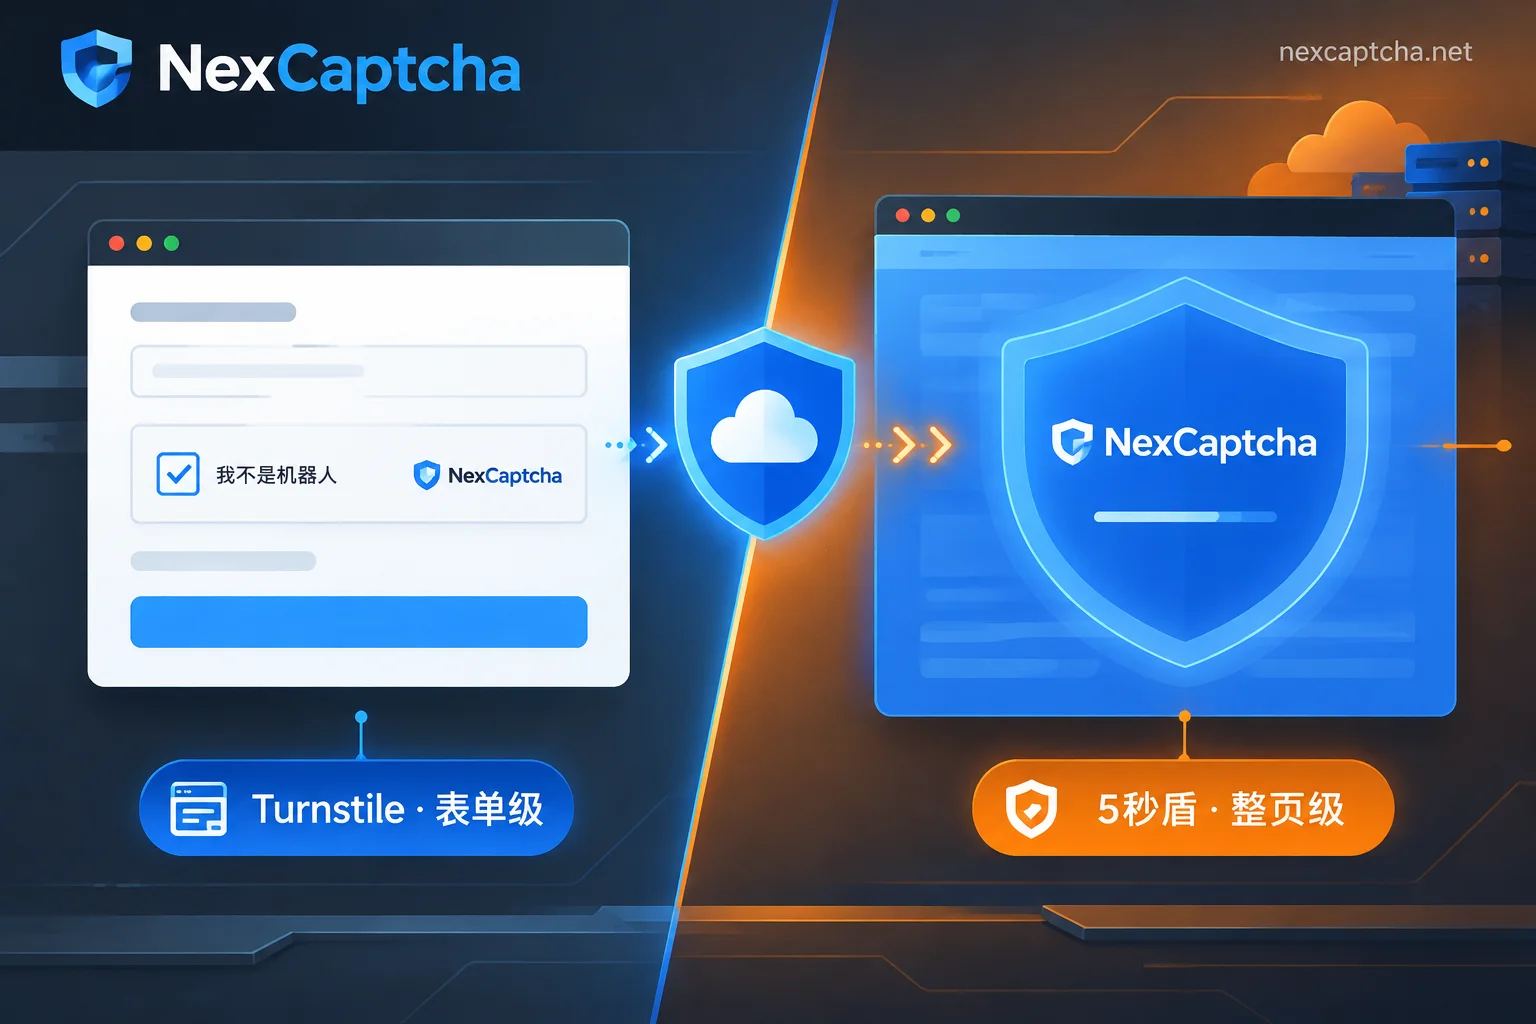
Turnstile 和 5 秒盾有什么区别:从触发位置、凭证到自动化处理一次讲清
Turnstile 是嵌在网页里、保护单个表单或操作的验证组件,产出由网站后端校验的短效 token;“5秒盾”是 Cloudflare 在边缘节点拦在整个页面前的质询页,通过后写入 cf_clearance Cookie。本文说明两者在防护层级、凭证和校验方上的差异,给出现场判断方法,以及它们在 QA 测试和自动化接入中的不同处理思路。
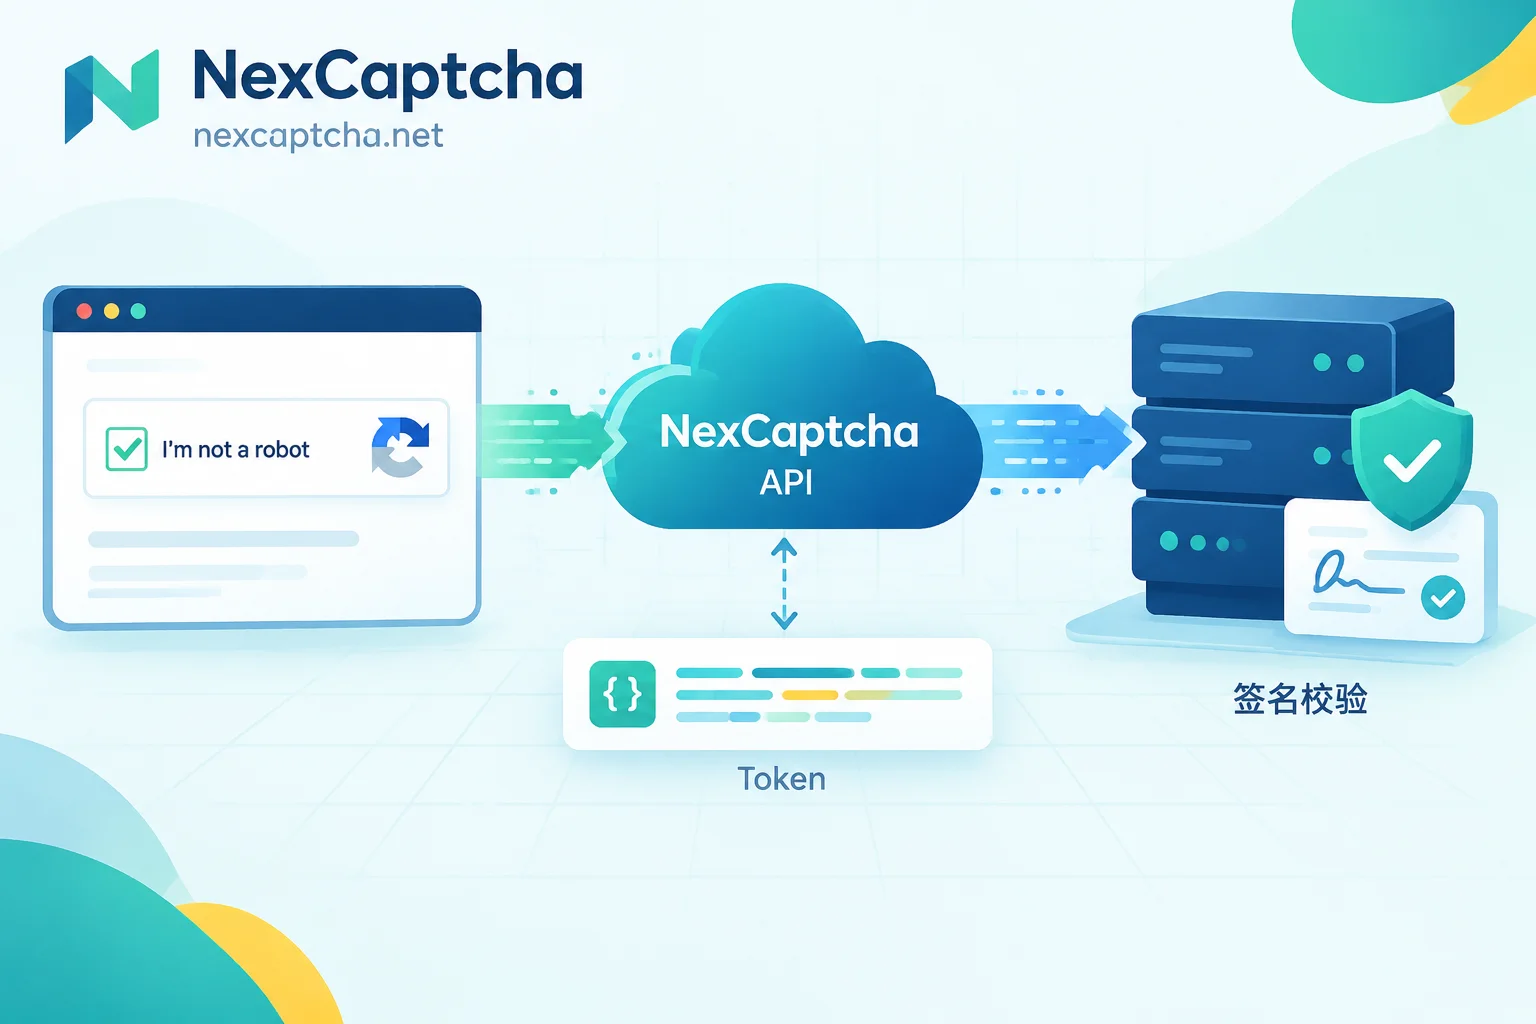
谷歌 reCAPTCHA 是怎么工作的,以及如何用打码 API 做成全自动链路
拆解 reCAPTCHA v2、v3 与 Enterprise 的行为采集、Token 签发与服务端校验三段结构,再给出在 Playwright/Selenium 中接入识别 API 的完整闭环:提取 sitekey 与 action、创建任务、轮询取结果、注入 g-recaptcha-response 并触发回调、提交后校验业务结果,附常见失败的分层定位方法与工具边界。

